Das HEIMDAL Dashboard ermöglicht es Kunden, Gruppenrichtlinien Computern basierend auf der Mitgliedschaft in Azure AD-Gruppen oder der Mitgliedschaft in AD-Computer-/Benutzergruppen zuzuweisen. Manchmal können jedoch Probleme im Zusammenhang mit der GP-Zuweisung auftreten, die auf nicht synchronisierte Daten zwischen Azure AD (Microsoft Graph) bzw. Problemen bei der Aktualisierung der Domänenrichtlinie und dem HEIMDAL Dashboard beruhen.
1. Automatische Zuweisung von Gruppenrichtlinien im HEIMDAL Dashboard basierend auf Azure AD-Gruppen
2. Automatische Zuweisung von Gruppenrichtlinien im HEIMDAL Dashboard basierend auf AD-Computer-/Benutzergruppen
Automatische Zuweisung von Gruppenrichtlinien im HEIMDAL Dashboard basierend auf Azure AD-Gruppen
VERHALTEN: Ich habe eine Azure AD-Gruppe mit einer Gruppenrichtlinie im HEIMDAL Dashboard verknüpft, aber die Gruppenrichtlinie wird nicht auf die Computer/Benutzer angewendet, auf die sie angewendet werden sollte.
LÖSUNG: Dieses Problem kann durch Überprüfen des folgenden Ablaufs behoben werden.
1. Stellen Sie sicher, dass SAML 2.0 aktiviert ist (damit die Azure AD-Tenant-ID mit dem HEIMDAL Dashboard verknüpft ist (unter „Guide“ -> „Customer settings“).
2. Versuchen Sie, die Gruppen und Benutzer erneut zu synchronisieren, indem Sie die Synchronisierungsvorgänge von Anfang an wiederholen: Klicken Sie auf den Link „Grant consent“ und geben Sie die Microsoft 365-Anmeldedaten ein (falls Sie dazu aufgefordert werden), klicken Sie auf die Schaltfläche „Sync Groups“ und anschließend auf die Schaltfläche „Sync Users“.
3. Stellen Sie nach der Synchronisierung sicher, dass Sie die Azure AD-Gruppen auswählen, die für die Verknüpfung mit Gruppenrichtlinien im HEIMDAL Dashboard verfügbar sein sollen.
4. Überprüfen Sie die Mitgliedschaft in der Azure AD-Gruppe, um festzustellen, ob das Objekt (Computer/Benutzer), auf das die verknüpfte GP angewendet werden sollte, Mitglied der betreffenden Azure AD-Gruppe ist.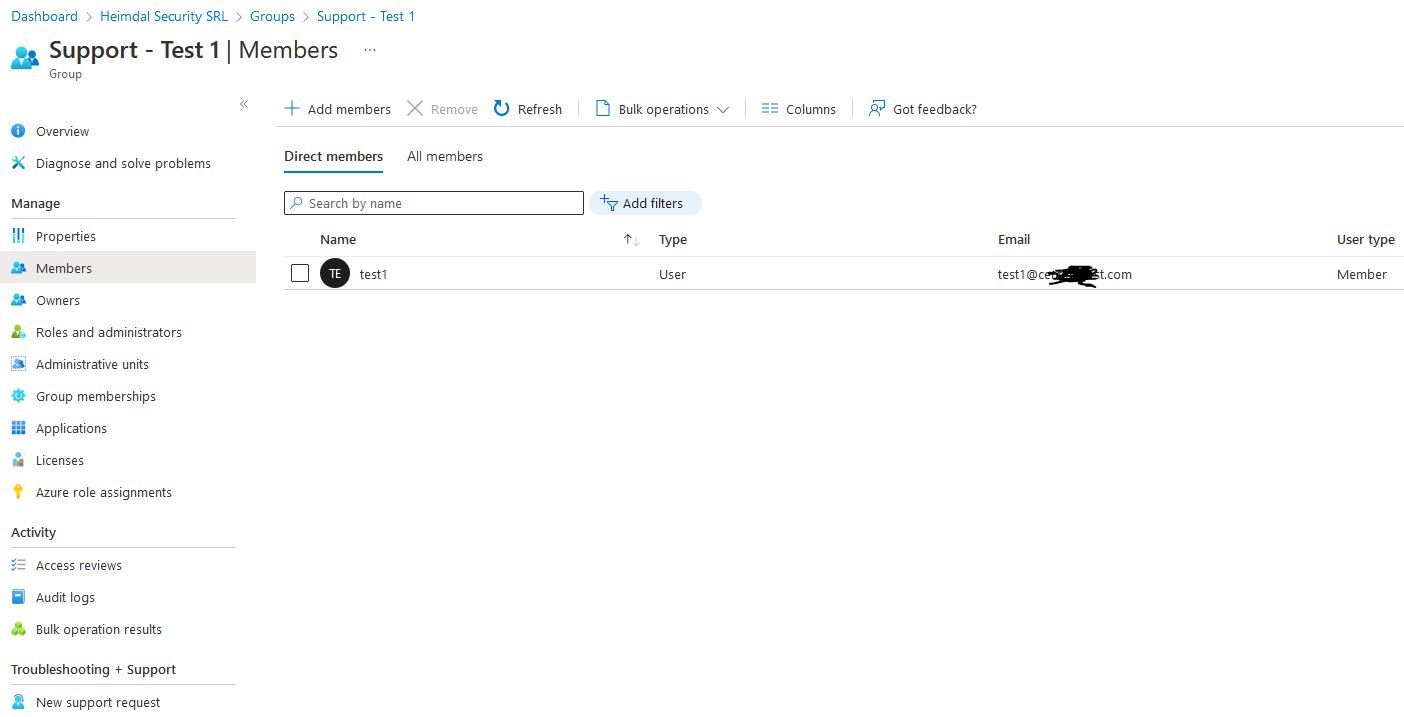
Wenn keiner der oben genannten Schritte das Problem behebt, wenden Sie sich bitte an das HEIMDAL Security Support Team.
Automatische Zuweisung von Gruppenrichtlinien im HEIMDAL Dashboard basierend auf AD-Computer-/Benutzergruppen
VERHALTEN: Ich habe eine AD-Computer-/Benutzergruppe mit einer Gruppenrichtlinie im HEIMDAL Dashboard verknüpft, aber die Gruppenrichtlinie wird nicht automatisch auf die Computer/Benutzer angewendet, auf die sie angewendet werden sollte.
LÖSUNG: Dieses Problem kann durch Überprüfen des folgenden Ablaufs behoben werden.
1. Stellen Sie sicher, dass der Endpunkt, auf den die gewünschte Gruppenrichtlinie automatisch angewendet werden soll, in „Active Clients“ auf „Automatic“ festgelegt ist (die ausgewählte GP sollte „Automatic“ sein):
2. Stellen Sie sicher, dass der Endpunkt Mitglied der gewünschten AD Global Security Group ist (in diesem Fall ist der Endpunkt SUPPORT11 Mitglied der globalen Sicherheitsgruppe AD_Computers ):
3. Öffnen Sie auf dem Endpunkt die Eingabeaufforderung (als Administrator) und führen Sie die folgende Befehlszeile aus: gpresult /r. Überprüfen Sie das Ergebnis und stellen Sie sicher, dass die AD-Sicherheitsgruppe in der Liste der Sicherheitsgruppen vorhanden ist (in unserem Fall ist der Endpunkt Mitglied der Sicherheitsgruppe AD_Computers). 
4. Bei der Überprüfung der Gruppenrichtlinie im HEIMDAL Dashboard für die konfigurierte AD-Computergruppe wird festgestellt, dass in der festgelegten AD-Computergruppe ein Buchstabe fehlt: AD_Computer statt AD_Computers. 
Nachdem Sie den im Feld „AD Computer Group“ eingegebenen Wert korrigiert haben, klicken Sie im HEIMDAL Agent auf die Schaltfläche „Sync“. Der Endpunkt sollte nun die korrekte Gruppenrichtlinie anwenden (in unserem Fall die Testing AD Computer Group). Dieselben Schritte zur Fehlerbehebung gelten auch für AD-Benutzergruppen. 
Wenn keiner der oben genannten Schritte das Problem behebt, wenden Sie sich bitte an das HEIMDAL Security Support Team.