- Einheitliche Verwaltung, Clientverwaltung – Standardrepository für Skripte.
- Bericht zur Cyber-Essentials-Konformität und dedizierte Dashboard-Ansicht.
- Implementierung von E-Mail-Weiterleitungsregeln in den Ansichten „Benutzeranomalieerkennung“ und „Benutzerdetails“.
- Externer Demokunde.
- Anwendungssteuerung – Standard-Allowlist auf Basis des Publishers.
Wir möchten Sie darüber informieren, dass eine neue Version des Heimdal-Produktionsdashboards, 5.1.1, jetzt live ist.
Ab Freitag, dem 6. Dezember 2025, steht der Heimdal-Produktionsagent im Dashboard im Bereich „Guide“ unter der Registerkarte „Download and Install“ zum Download bereit. Die Bereitstellung erfolgt im Laufe der kommenden Wochen schrittweise.
Heimdal-Dashboard
● Einheitliche Verwaltung, Clientverwaltung – Standardrepository für Skripte
Ein Jahr nach der kostenlosen Einführung der Skripting-Funktionalität, die durch die Ausführung und Planung benutzerdefinierter Skripte eine effiziente und sichere Verwaltung Ihrer IT-Umgebung ermöglichen soll, erweitern wir die bestehenden Funktionen um eine sofort einsatzbereite Funktion – das Heimdal-Skriptrepository.
Das Heimdal-Repository enthält einen Katalog vordefinierter, standardisierter und bereinigter Skripte in den Formaten PowerShell und BAT. Diese Skripte werden gepflegt, um eine Vielzahl von betrieblichen und sicherheitsbezogenen Anwendungsfällen zu unterstützen.
Skripte aus dem Heimdal-Repository können bei Bedarf in das persönliche Repository importiert werden. Nach dem Import kann die Ausführung nach einem der folgenden Betriebsmodelle erfolgen:
- Geplante oder triggerbasierte Ausführung: Skripte werden automatisch auf Grundlage vordefinierter Bedingungen bereitgestellt.
- Bedarfsgesteuerte Ausführung: Skripte werden sofort an bestimmte Endpoints versendet.
Die neue Ansicht mit der folgenden Struktur: Skriptname, Skriptbeschreibung, Typ, Zeitstempel und Aktion, befindet sich unter Einheitliche Verwaltung (zuvor als Unified Endpoint Management bezeichnet) -> Clientverwaltung -> Skripting.
Hinweis: Der Zugriff auf Skripte innerhalb des Heimdal-Repositorys wird durch eine auf Claims basierende Autorisierung (ACLs) gesteuert:
- Anzeigen – Jedes Konto, dem der Claim „View scripting data“ zugewiesen ist, kann die verfügbaren Skripte durchsuchen und überprüfen.
- Importieren – Das Importieren von Skripten ist auf Benutzerkonten beschränkt, die sowohl über die Claims „View“ als auch „Edit“ verfügen.
- Ändern und Verwalten des Repositorys – Nur Benutzerkonten, denen der Claim „Edit scripting Heimdal repository data“ ausdrücklich bereitgestellt wurde, sind berechtigt, Skripte innerhalb des Heimdal-Repositorys zu importieren oder zu ändern.
Dieses mehrschichtige Kontrollmodell stellt sicher, dass nur ordnungsgemäß autorisierte Benutzer auf Repository-Inhalte zugreifen, diese importieren oder ändern können – im Einklang mit den Sicherheits- und Compliance-Anforderungen der Organisation.
Die Symbole „Bearbeiten“, „Löschen“ und „Download“ (in der obigen Abbildung angezeigt) sowie implizit die dahinterliegenden Funktionen sind ausschließlich für den internen Zugriff sichtbar und beschränkt.
Skript anzeigen
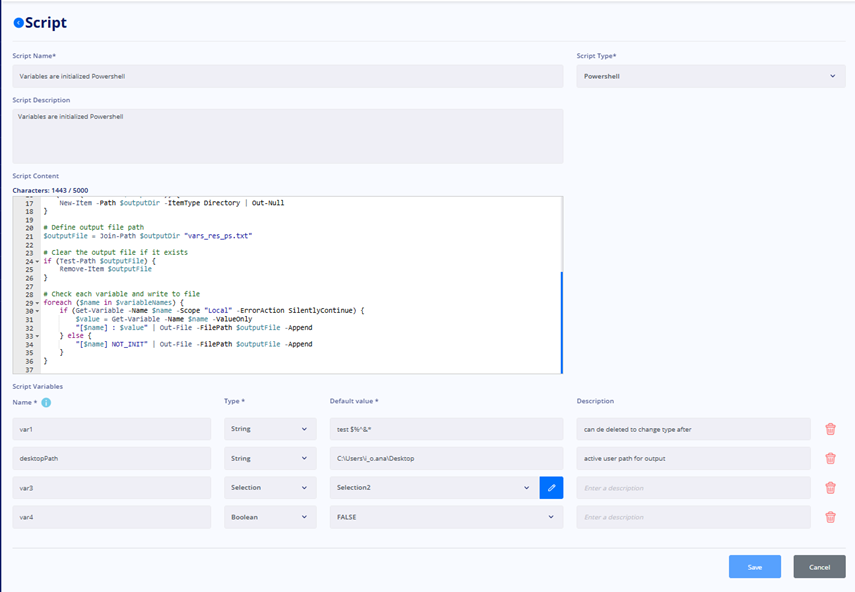
Durch Auswahl der Option „Anzeigen“ wird der Benutzer zur Seite „Skriptdetails“ weitergeleitet. Diese Seite bietet vollständige Einsicht in die Konfiguration des Skripts, einschließlich:
- Definierter Variablen.
- Skriptinhalt.
- Titel und Beschreibung.
- Skriptart.
Gemäß der Zugriffskontrollrichtlinie ist die Seite „Skriptdetails“ als schreibgeschützt festgelegt. Benutzer können den Skriptinhalt zu Referenz- oder Betriebszwecken überprüfen und kopieren; Änderungen können jedoch nicht innerhalb dieser Oberfläche vorgenommen werden.
Skript importieren
Benutzer, denen der Claim „Edit scripting Heimdal repository data“ zugewiesen ist, sind berechtigt, Skripte aus dem Heimdal-Repository in ihr persönliches Repository zu importieren.
Zur Sicherstellung der Nachvollziehbarkeit und der Einhaltung der Namensintegrität:
- Importierte Skripte erhalten automatisch das Präfix „Heimdal-“, wodurch ihre Herkunft eindeutig gekennzeichnet wird.
- Doppelte Skriptnamen sind strikt untersagt; die verbindliche Namenskonvention verhindert Konflikte und gewährleistet die Konsistenz des Repositorys.
Dieser Kontrollmechanismus schützt die Integrität des Repositorys und sorgt zugleich für eine klare Unterscheidung zwischen vordefinierten Heimdal-Skripten und benutzerdefinierten Skripten.
Nach dem Betätigen des Symbols zum Importieren des Skripts aus dem Heimdal-Repository in das persönliche Repository wird dem Benutzer des Heimdal-Dashboards ein Bestätigungsdialog angezeigt.
Die Ansicht „Persönliches Repository“ (zuvor als „Repository“ bezeichnet) behält teilweise ihre bisherige Struktur und Funktionalität bei und dient als dedizierter Arbeitsbereich für benutzerdefinierte oder importierte Skripte. Zusätzlich zu den bisher verfügbaren Aktionen wurde eine Aktion zum Anzeigen von Skripten hinzugefügt, die der zuvor beschriebenen Aktion im Heimdal-Repository sehr ähnlich ist.
Auch die Funktion „Neues Skript hinzufügen“ wurde erheblich erweitert. Das zugehörige Dialogfenster enthält nun einen Selektor „Skriptart“ (Dropdown-Liste), ein Textfeld „Skriptinhalt“ sowie die Möglichkeit, eine oder mehrere Variablen zu definieren.
Autorisierte Benutzer können vorhandene Skripte nach ihrer Erstellung oder nach dem Import aus dem Heimdal-Repository ändern. Die Bearbeitungsfunktion stellt sicher, dass Skripte gepflegt, aktualisiert oder an sich ändernde betriebliche und Compliance-Anforderungen angepasst werden können. Bitte beachten Sie, dass der Skripttyp und der vorhandene Variablentyp nach der Erstellung bzw. dem Import des Skripts nicht bearbeitet werden können.
Beim Löschen von Skripten können Heimdal-Benutzer Skripte aus dem persönlichen Repository löschen. Das Löschen ist jedoch für Skripte eingeschränkt, die derzeit einer Gruppenrichtlinienaufgabe zugewiesen sind. In solchen Fällen gewährleistet das System die Integrität, indem es das Löschen blockiert und dem Benutzer eine Fehlermeldung anzeigt.
Mit der Option „Download“ können Benutzer Skripte sicher in ihren jeweiligen Formaten exportieren: .PS1 für PowerShell oder .BAT für Batchdateien. Dadurch wird die Kompatibilität mit den Ausführungsumgebungen sichergestellt und gleichzeitig die Integrität des Repositorys gewahrt.
Dieses strukturierte Kontrollmodell stellt sicher, dass alle Vorgänge im Skriptlebenszyklus – Hinzufügen, Bearbeiten, Löschen und Herunterladen – strikt durch Zugriffsberechtigungen und Systemschutzmechanismen geregelt werden.
Eine wichtige Ergänzung gegenüber der vorherigen Version von Heimdal Scripting ist die Möglichkeit, einem Skript eine oder mehrere Variablen hinzuzufügen.
Mit der Funktion „Skriptvariablen“ können autorisierte Benutzer dynamische Parameter definieren, die skriptübergreifend wiederverwendet werden können. Dies bietet mehr Flexibilität und reduziert den Bedarf an fest codierten Werten. Die Funktion stellt sicher, dass Eingabedaten validiert und auf den vorgesehenen betrieblichen Zweck des Skripts abgestimmt werden und dass Skripte an unterschiedliche betriebliche Kontexte angepasst werden können, während Konsistenz und Compliance gewahrt bleiben.
Variablen werden anhand von Name, Typ, Standardwert und Beschreibung definiert und können hinzugefügt und/oder gelöscht werden.
Variablen können in einem von vier unterstützten Typen konfiguriert werden:
- String – freie Texteingabe für alphanumerische Werte.
- Boolean – logischer Wert (TRUE oder FALSE).
- Datum – kalenderbasierte Eingabe zur Auswahl eines bestimmten Datums.
- Auswahl – vordefinierte Werteliste, aus der der Benutzer die erforderliche Option auswählt.
Neben der Möglichkeit, Skriptvariablen über das Dialogfenster „Skript hinzufügen“ zu verwalten, ist diese Option auch im Menü „Aufgabe hinzufügen“ verfügbar, das im dedizierten Bereich „Gruppenrichtlinie“ zu finden ist (Endpoint-Einstellungen -> Windows-GPs -> Allgemein -> Skripting -> Neue Aufgabe hinzufügen -> Registerkarte „Aktionen“).
Beim Erstellen einer Aufgabe können Benutzer des Heimdal-Dashboards Skripte aus ihrem persönlichen Repository zuordnen. Im folgenden Abschnitt werden das Verhalten des Dropdown-Menüs „Aktionen“, die Anzeige und Verwaltung von Variablen sowie die Auswirkungen von Änderungen auf Skriptebene auf zugehörige Aufgaben beschrieben.
Skriptauswahl über das Dropdown-Menü „Aktionen“
- Das Dropdown-Menü „Aktionen“ zeigt nur die Skripte an, die derzeit im persönlichen Repository des Benutzers verfügbar sind.
- Um ein Skript aus dem Heimdal-Repository zu verwenden, muss es zunächst in das persönliche Repository importiert werden. Nicht importierte Skripte werden nicht als auswählbare Optionen angezeigt.
Wenn ein PowerShell-Skript (.ps1) oder Batch-Skript (.bat) mit Variablen aus der Dropdown-Liste „Anzugebende auszuführende Aktion“ ausgewählt wird, werden alle vordefinierten Variablen, die diesem Skript zugeordnet sind, automatisch in der Benutzeroberfläche angezeigt. Während die Felder Name, Typ und Beschreibung schreibgeschützt (nicht änderbar) sind, kann der Wert an die spezifischen Anforderungen der zu konfigurierenden Aufgabe angepasst werden.
Hinweis: Variablenwerte, die innerhalb der Aufgabenkonfiguration geändert werden, wirken sich nicht rückwirkend auf die Quelldatei des Skripts aus (Änderungen an den Werten sind lokal und werden nicht im Skript des persönlichen Repositorys gespeichert).
Bei der bedarfsgesteuerten Skriptausführung (Geräteinformationen und Clientdetails), mit der IT-Administratoren Skripte sofort auf einem oder mehreren Endpoints ausführen können, ohne eine Aufgabenplanung zu benötigen, ist das Verhalten der Variablen (wenn das Quellskript mit Variablen definiert wurde) identisch mit dem Verhalten in der Aufgabe „Aufgabe erstellen“ der Gruppenrichtlinie.
Hinweis: Bedarfsgesteuerte Skripte werden im Systemkontext ausgeführt. Die Ausführung von .ps1-Skripten unterliegt den PowerShell-Ausführungsrichtlinien des Hostsystems. Um eine erfolgreiche Ausführung sicherzustellen, steht ein Kontrollkästchen „Ausführungsrichtlinie umgehen“ zur Verfügung, das bei Aktivierung ermöglicht, dass das Skript alle Einschränkungen umgeht.
Weitere, detailliertere Informationen zu Variablen, Ausführungskontext, Anforderungen und Validierungen usw. finden Sie in der Support-Knowledge-Base-Dokumentation oder erhalten Sie beim Kundensupport.
● Bericht zur Cyber-Essentials-Konformität und dedizierte Dashboard-Ansicht
Nach der Einführung der Ansichten zur Verwaltung von Cyber-Essentials-konformen und nicht konformen Patches von Drittanbietern sowie von Windows-Betriebssystemupdates wurde unsere Abdeckung der Cyber Essentials durch die Einführung eines dedizierten Berichts und einer dedizierten Dashboard-Ansicht erweitert. Diese bieten einen einheitlichen Überblick über die CE-Bereitschaft Ihrer Organisation sowohl im Bereich EDR (Geräte) als auch im Bereich ITDR (Benutzer).
Ab der PROD-Version 5.1.1 ist ein dedizierter Dashboard-Bereich zur Geräte-/Benutzerkonformität (Einheitliche Verwaltung) verfügbar, der derzeit Informationen zu Geräten und Benutzern im Hinblick auf die Empfehlungen von Cyber Essentials abdeckt. Beim Aufrufen dieses Bereichs kann der Dashboard-Benutzer zwischen einer Geräteansicht und einer Benutzeransicht wählen.
Cyber-Essentials-Geräteansicht
Diese Ansicht bietet eine klare Visualisierung des CE-Konformitätsstatus der Endpoint-Cybersicherheit. Sie zeigt wichtige Schutzindikatoren, darunter Next-Gen Antivirus (NGAV), Firewall, Patchverwaltung von Drittanbietern und Administratorrechte, und gibt an, ob jedes Kontrollelement aktiviert und konform ist.
Diese Transparenz hilft Ihnen, potenzielle Schwachstellen schnell zu erkennen, einen konsistenten Schutz auf allen Geräten sicherzustellen und die Bereitschaft für Cyber Essentials aufrechtzuerhalten.
Damit ein Endpoint als konform gilt, müssen alle wichtigen Sicherheitskontrollen – Next-Gen Antivirus (NGAV), Firewall, Patchverwaltung und Administratorrechte – ordnungsgemäß aktiviert sein.
Die Ansicht zeigt den aktuellen Status jedes Kontrollelements (aktiviert/deaktiviert) für jedes Gerät an. Dadurch können Administratoren nicht konforme Systeme schnell erkennen und entsprechende Maßnahmen ergreifen. In dieser Ansicht können Sie außerdem sehen, welche Gruppenrichtlinie jedem Endpoint zugewiesen ist. So können Sie Konfigurationsquellen überprüfen und die Konformität effizienter verwalten.
Auf macOS oder Linux ausgeführte Geräte weisen in mehreren Bereichen den Status N/A (nicht zutreffend) auf, da diese Betriebssysteme nicht denselben Umfang an Modulen und Integrationen unterstützen, die für Windows-basierte Geräte verfügbar sind. Dieses Verhalten ist erwartungsgemäß und entspricht dem derzeitigen Kompatibilitätsumfang der Plattform für die Überwachung der Cyber-Essentials-Konformität.
Wie die meisten Ansichten des Heimdal-Dashboards bietet auch diese Ansicht Optionen zum Suchen, Filtern, Sortieren und Herunterladen im .csv-Format.
Cyber-Essentials-Benutzeransicht
Die Benutzeransicht bietet einen Überblick über die Einhaltung der Cyber-Essentials-Normen auf Benutzerebene.
Sie zeigt den Status der wichtigsten Sicherheitskontrollen – Multi-Faktor-Authentifizierung (MFA), starke Passwörter und Kennwortablauf – und gibt an, ob die jeweilige Kontrolle aktiviert (true) oder nicht aktiviert (false) ist.
Diese Ansicht hilft Administratoren, nicht konforme Benutzer schnell zu identifizieren, geeignete Maßnahmen zur Verbesserung der Kontosicherheit zu ergreifen und die allgemeine Bereitschaft für Cyber Essentials aufrechtzuerhalten.
Die Benutzeransicht unter „Cyber Compliance“ hebt Konten hervor, die nicht konform sind (die Informationsquelle ist Threat – Hunting & Action Center -> M365 Action Center -> Benutzerkonformitätsansicht). Das bedeutet, dass mindestens eine erforderliche Sicherheitsoption deaktiviert ist.
Hinweis: Die Visualisierung der Benutzerdaten setzt voraus, dass das Modul „M365 User Security“ lizenziert ist und die individuellen Einstellungen für Multi-Faktor-Authentifizierung und Kennwortkonformität in den Netzwerkeinstellungen aktiviert sind.
Die Optionen zum Suchen, Filtern, Sortieren und Herunterladen im .csv-Format entsprechen denen der Geräteansicht.
Neben den beiden zuvor genannten Ansichten können Benutzer des Heimdal-Dashboards nun einen dedizierten Cyber-Essentials-Bericht erstellen. Der Cyber-Essentials-Bericht bietet einen klaren Überblick über die Cybersicherheitslage Ihrer Organisation.
Er analysiert automatisch alle verbundenen Geräte und Benutzerkonten, um den Konformitätsgrad in Bezug auf die wichtigsten Cyber-Essentials-Kontrollen zu ermitteln, und hebt potenzielle Risiken oder Abweichungen hervor. Dieser Bericht hilft Ihnen, die kontinuierliche Ausrichtung an bewährten Cybersicherheitsverfahren sicherzustellen, den Endpoint-Schutz zu stärken und die Audit-Bereitschaft durch umsetzbare Erkenntnisse zu unterstützen.
Wie alle anderen Heimdal-Berichte kann auch der CE-Bericht bei Bedarf oder nach einem Zeitplan mit der gewünschten Wiederholung erstellt werden. Auch die übrigen Schritte zur Einrichtung und Verteilung des Berichts entsprechen denen der anderen Heimdal-Berichte.
Wir sind überzeugt, dass Sie die neuen Ansichten und den Bericht als sehr hilfreich empfinden werden, da sie Geräte, Benutzer und Konfigurationen kontinuierlich anhand der zentralen Cyber-Essentials-Kontrollen bewerten. Dadurch lässt sich feststellen, welche organisatorischen Ressourcen die Compliance-Empfehlungen erfüllen und welche einer Überprüfung bedürfen, und es wird proaktiv eine starke Sicherheitslage in Ihrer gesamten Organisation unterstützt.