In diesem Artikel erfahren Sie alles, was Sie über das Produkt Berechtigungseskalation und Delegationsverwaltung wissen müssen. Mit der Berechtigungseskalation und Delegationsverwaltung können Sie Benutzerrechte oder Dateiausführungen ganz einfach eskalieren. Die übersichtliche und leistungsstarke Oberfläche gibt Ihnen vollständige Kontrolle über die eskalierte Sitzung des Benutzers. Genehmigen oder verweigern Sie Anfragen über das HEIMDAL Dashboard oder unterwegs direkt von Ihrem Mobilgerät aus. Sie können Sitzungen nachverfolgen, die Eskalation für Systemdateien blockieren und Eskalationszeiträume festlegen.
1. Beschreibung
2. Wie funktioniert die Berechtigungseskalation und Delegationsverwaltung?
3. HEIMDAL Agent – Berechtigungseskalation und Delegationsverwaltung
4. Ansicht der Berechtigungseskalation und Delegationsverwaltung
5. Einstellungen der Berechtigungseskalation und Delegationsverwaltung
BESCHREIBUNG
Die Berechtigungseskalation und Delegationsverwaltung ist ein PEDM-Tool, mit dem Benutzern für einen von Ihnen festgelegten Zeitraum die Möglichkeit gegeben werden kann, benötigte Software zu installieren. Hierfür wird die Option Administratorsitzung oder Mit Administratorrechten ausführen zur Eskalation einzelner Dateien verwendet. Gewährte Rechte können jederzeit widerrufen werden, und Aktionen werden für eine vollständige Prüfspur protokolliert. Diese Funktion ermöglicht es einem Endbenutzer, Administratorrechte für sein Gerät anzufordern, indem eine Anfrage an den Administrator des HEIMDAL Dashboards gesendet wird, der die Anfrage ablehnen oder genehmigen kann. Die Dauer der Sitzung ist begrenzt, und alle Aktionen werden im HEIMDAL Dashboard protokolliert.
WIE FUNKTIONIERT DIE BERECHTIGUNGS- UND DELEGATIONSZUGRIFFSVERWALTUNG?
Unter macOS ist die Berechtigungseskalation und Delegationsverwaltung ein Produkt innerhalb des HEIMDAL Agent, das die Benutzerberechtigungen auf einem Gerät verwaltet. Die Berechtigungseskalation und Delegationsverwaltung wird unter dem lokalen SYSTEM-Benutzer ausgeführt und kann auf zwei Arten verwendet werden: Mit Administratorrechten ausführen (Eskalation einzelner Dateien) oder Administratorsitzung (Administratorrechte).
A. Mit Administratorrechten ausführen
Mit der Funktion Mit Administratorrechten ausführen kann der Benutzer mit der rechten Maustaste auf eine ausführbare Datei (.pkg, .dmg, .zip und .app) klicken und sie mit Administratorberechtigungen ausführen. Wenn die Option Grund erforderlich in der Gruppenrichtlinie aktiviert ist, wird das unten dargestellte Pop-up angezeigt, in dem Details zur Eskalationsanfrage eingegeben werden können (es müssen mehr als 2 Zeichen eingegeben werden, damit der Grund für die Eskalationsanfrage übermittelt werden kann). Dieser Schritt wird übersprungen, wenn Grund erforderlich deaktiviert ist.
Nach dem Klicken auf Eskalieren kann je nach Konfiguration der Gruppenrichtlinie eine Anfrage an den Server gesendet werden, um die Genehmigung des Administrators des HEIMDAL Dashboards einzuholen (wenn Genehmigung über das Dashboard in der Gruppenrichtlinie ausgewählt ist); in diesem Fall wird das linke Pop-up unten angezeigt. Alternativ wird die Eskalation automatisch gewährt (wenn Automatischer Modus in der Gruppenrichtlinie ausgewählt ist). Nach dem Klicken auf Jetzt starten wird die Datei eskaliert.
WICHTIG
Eine Eskalation wird nach der Genehmigung durch den Administrator des HEIMDAL Dashboards innerhalb eines Zeitraums von 5 Minuten gewährt.
B. Administratorsitzung
Mit der Funktion Administratorsitzung erhält der Benutzer, der eine Eskalation anfordert, für eine bestimmte Anzahl von Minuten erhöhte Berechtigungen, um Anwendungen/Prozesse mit Administratorrechten auszuführen. Nach dem Start einer Eskalation für eine Administratorsitzung kann der Benutzer seine eigenen Anmeldedaten (Benutzername und Passwort) verwenden, um Prozesse/Anwendungen auszuführen. Um einen Prozess/eine Anwendung mit Administratorrechten auszuführen, müssen Sie mit der rechten Maustaste auf die ausführbare Datei klicken und Als Administrator ausführen auswählen (genau wie bei einem Benutzer, der bereits Administrator ist). Eskalationen können über den HEIMDAL Agent angefordert werden, indem Sie auf die Schaltfläche Eskalieren klicken.
Wenn die Option Grund erforderlich in der Gruppenrichtlinie aktiviert ist, wird das unten dargestellte Pop-up angezeigt, in dem Details zur Eskalationsanfrage eingegeben werden können (es müssen mehr als 30 Zeichen eingegeben werden, damit der Grund für die Eskalationsanfrage übermittelt werden kann). Dieser Schritt wird übersprungen, wenn Grund erforderlich deaktiviert ist.
Nach dem Klicken auf Eskalieren kann je nach Konfiguration der Gruppenrichtlinie eine Anfrage an den Server gesendet werden, um die Genehmigung des Administrators des HEIMDAL Dashboards einzuholen (wenn Genehmigung über das Dashboard in der Gruppenrichtlinie ausgewählt ist); in diesem Fall wird das linke Pop-up unten angezeigt. Alternativ wird die Eskalation automatisch gewährt (wenn Automatischer Modus in der Gruppenrichtlinie ausgewählt ist); in diesem Fall wird das rechte Pop-up unten angezeigt:
WICHTIG
Eine Eskalation wird nach der Genehmigung durch den Administrator des HEIMDAL Dashboards innerhalb eines Zeitraums von 5 Minuten oder in weniger als einer Minute gewährt, wenn Echtzeitkommunikation in der auf den Endpunkt angewendeten Gruppenrichtlinie aktiviert ist.
Unter macOS wird die Berechtigungseskalation und Delegationsverwaltung auf Geräten unterstützt, die NICHT in eine Domäne eingebunden sind, und kann den Standardbenutzer für einen bestimmten Zeitraum mit Administratorberechtigungen ausstatten.
HEIMDAL AGENT – BERECHTIGUNGSESKALATION UND DELEGATIONSVERWALTUNG
Auf der Startseite des HEIMDAL Agent sehen Sie den aktuellen Status des Agent und die Module, die für Ihren Computer aktiviert sind. Um auf das Modul „Berechtigungseskalation und Delegationsverwaltung“ zuzugreifen, können Sie auf das Symbol Berechtigungen und App-Steuerung klicken oder das Menü auf der linken Seite verwenden.
Das Modul Berechtigungseskalation und Delegationsverwaltung zeigt Informationen zu den Gesamteskalationen an. Die in dieser Ansicht protokollierten Daten umfassen Benutzername, Grund, Anfragedatum, Aktion und Dauer.
Durch Klicken auf die Schaltfläche Eskalieren werden die Benutzerrechte eskaliert oder ein Pop-up zur Eingabe des Eskalationsgrunds angezeigt, das an das HEIMDAL Dashboard gesendet wird.
ANSICHT DER BERECHTIGUNGSESKALATION UND DELEGATIONSVERWALTUNG
Die Ansicht Berechtigungen und App-Steuerung – Berechtigungseskalation und Delegationsverwaltung zeigt alle vom HEIMDAL Agent erfassten Informationen an, der auf den Endpunkten Ihrer Organisation ausgeführt wird. Die erfassten Informationen beziehen sich auf Eskalationsanfragen, die während der Eskalationen ausgeführten Prozesse und die in Ihrer Umgebung ausgeführten Zero-Trust-Prozesse. Oben sehen Sie eine Statistik zur Anzahl der Ausstehenden Anfragen und der Anzahl der verwendeten Administratorrechte.
Die erfassten Informationen werden in den folgenden Ansichten angezeigt: Ausstehende Genehmigungen, Verlauf, Am häufigsten ausgeführte Prozesse, Hostname mit den meisten Eskalationen, Compliance und Zero-Trust-Ausführungsschutz.
-
Ausstehende Genehmigungen
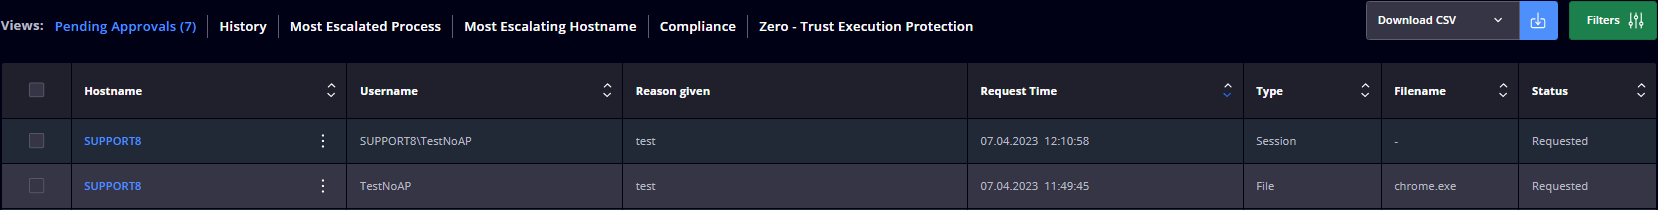
Diese Ansicht zeigt eine Tabelle mit den ausstehenden Eskalationsanfragen und den folgenden Details: Hostname, Benutzername, Angegebener Grund, Anfragezeit, Typ, Anwendung und Status. Wenn der Status Angefordert lautet und rot dargestellt wird, bedeutet dies, dass auf dem Endpunkt eine Drittanbieteranwendung mit einer Sicherheitslücke und einem CVSS-Score von 7 oder höher ausgeführt wird.
Wenn Sie auf den Prozess in der Spalte Anwendung klicken, erhalten Sie zusätzliche Informationen zum eskalierten Prozess: Vollständiger Pfad, Herausgeber, Version und MD5.
Wenn Sie eine Eskalationsanfrage auswählen, können Sie dem Benutzer eine Nachricht senden, indem Sie das Kontrollkästchen Administratormeldung aktivieren und Ihre Nachricht eingeben. -
Verlauf
Diese Ansicht zeigt eine Tabelle mit den eskalierten/nicht mehr eskalierten Anfragen und den folgenden Details: Hostname, Benutzername, Startzeit, Endzeit, Angegebener Grund, Aktion, Ausgeführte(r) Prozess(e), Bearbeitet von.
Unter „Prozessdetails“ werden alle zusätzlichen Informationen zu einem Prozess angezeigt, der über PEDM ausgeführt wurde. Sie können auf diese Ansicht zugreifen, indem Sie auf einen der in der Spalte „Ausgeführter Prozess“ aufgeführten Prozesse klicken. -
Am häufigsten ausgeführte Prozesse
Diese Ansicht zeigt eine Tabelle mit der Anzahl der ausgeführten Prozesse (während der eskalierten Sitzung) und den folgenden Details: Prozessname, Anzahl der Ausführungen, Hostname und Benutzername. -
Hostname mit den meisten Eskalationen
Diese Ansicht zeigt eine Tabelle mit der Anzahl der eskalierenden Hostnamen und den folgenden Details: Hostname, Benutzername und Gesamtzahl der Eskalationen. -
Compliance
Diese Ansicht zeigt eine Tabelle mit den konformen Endpunkten und den folgenden Details: Hostname, Aktiver Benutzer, Domänenname, Lokale Gruppen, AD-Gruppen und Administratorrechte (J/N). Das Feld Lokale Gruppe wird ausgefüllt, wenn der aktive Benutzer in einer der lokalen Gruppen oder AD-Gruppen gefunden wird. Wird er gefunden, wird er als Administrator (Ja) markiert.
Die Tabellen in jeder Ansicht werden alle 60 Sekunden aktualisiert.
Mit der Funktion CSV herunterladen können Sie einen CSV-Bericht mit allen Informationen im Standard- oder ausführlichen Modus für die jeweilige Ansicht erstellen und herunterladen.
EINSTELLUNGEN DER BERECHTIGUNGSESKALATION UND DELEGATIONSVERWALTUNG
Mit dem Modul Berechtigungseskalation und Delegationsverwaltung können Sie Benutzern für einen von Ihnen festgelegten Zeitraum die Möglichkeit geben, benötigte Software zu installieren. Hierfür wird die Administratorsitzung oder die Option „Mit Administratorrechten ausführen“ zur Eskalation einzelner Dateien verwendet. Gewährte Rechte können jederzeit widerrufen werden, und Aktionen werden für eine vollständige Prüfspur protokolliert. Diese Funktion ermöglicht es einem Endbenutzer, Administratorrechte für sein Gerät anzufordern, indem eine Anfrage an den Systemadministrator des Heimdal Dashboards gesendet wird, der die Anfrage ablehnen oder genehmigen kann.Berechtigungseskalation und Delegationsverwaltung – schaltet das Modul „Berechtigungseskalation und Delegationsverwaltung“ EIN/AUS.
Als Administrator ausführen
Eskalation für Benutzer mit Infektionsrisiko aufheben und blockieren – entfernt automatisch die Administratorrechte und blockiert Eskalationsanfragen für einen Benutzer, wenn in den vergangenen 7 Tagen auf dem Endpunkt durch das Next-Gen Antivirus des Heimdal Agent (Status: None, QuarantinePending, ExcludePending, RepairPending, DeletePending, ErrorRepair, ErrorDelete, ErrorQuarantine) oder durch VectorN Erkennungen von Malware gefunden wurden.
Ausführung als Administrator zulassen – schaltet die Funktion für Anfragen zur Eskalation einzelner Dateien (Run with AdminPrivilege) EIN/AUS;
Grund erforderlich – bei einer Eskalationsanfrage zeigt der Heimdal Agent ein Pop-up an, in dem ein Grund für die Eskalation angefordert wird.
Grund erforderlich – bei einer Eskalationsanfrage zeigt der Heimdal Agent ein Pop-up an, in dem ein Grund für die Eskalation angefordert wird.
Automatischer Modus – alle Anfragen zur Eskalation einzelner Dateien (Run with AdminPrivilege) werden automatisch genehmigt und im Heimdal Dashboard abgefragt (unter dem Filter Produkte -> Berechtigungen und App-Steuerung -> Berechtigungseskalation und Delegationsverwaltung -> Verlauf);
Genehmigung über das Dashboard – alle Anfragen zur Eskalation einzelner Dateien und die zugehörigen Antworten erfordern die Genehmigung des Administrators des HEIMDAL Dashboards. Die ausstehenden Eskalationen werden im Heimdal Dashboard angezeigt (unter dem Filter Produkte -> Berechtigungen und App-Steuerung -> Berechtigungseskalation und Delegationsverwaltung -> Ausstehende Genehmigungen ). Nach der Genehmigung kann der anfragende Benutzer die Sitzung starten, sobald ein Pop-up zur Eskalation mit der Option Starten angezeigt wird (dies geschieht automatisch innerhalb von 1–5 Minuten).
Administratorsitzung
Administratorsitzung zulassen – schaltet die Funktion für vollständige Administrator-Eskalationsanfragen EIN/AUS. Beachten Sie, dass während einer Administratoreskalation einige Änderungen nicht übernommen werden können, obwohl der Benutzer über Administratorrechte verfügt.
Grund erforderlich – bei einer Eskalationsanfrage zeigt der Heimdal Agent ein Pop-up an, in dem ein Grund für die Eskalation angefordert wird.
Automatischer Modus – alle Anfragen zur Eskalation einer Administratorsitzung (Run with AdminPrivilege) werden automatisch genehmigt und im Heimdal Dashboard abgefragt (unter dem Filter Produkte -> Berechtigungen und App-Steuerung -> Berechtigungseskalation und Delegationsverwaltung -> Verlauf);
Genehmigung über das Dashboard – alle Anfragen zur Eskalation einer Administratorsitzung und die zugehörigen Antworten erfordern die Genehmigung des Administrators des HEIMDAL Dashboards. Die ausstehenden Eskalationen werden im Heimdal Dashboard angezeigt (unter dem Filter Produkte -> Berechtigungen und App-Steuerung -> Berechtigungseskalation und Delegationsverwaltung -> Ausstehende Genehmigungen ). Nach der Genehmigung kann der anfragende Benutzer die Sitzung starten, sobald ein Pop-up zur Eskalation mit der Option Starten angezeigt wird (dies geschieht automatisch innerhalb von 1–5 Minuten).Sitzungsdauer (2 Min. – 24 Std.) – ermöglicht Ihnen, den Zeitraum für die Eskalationssitzung festzulegen.
Zusätzliche Einstellungen
Vorhandene lokale Administratorrechte widerrufen – Hebt vorhandene Administratorrechte auf allen Geräten automatisch auf. Wenn das Modul lokale Administratorrechte erkennt, stuft es diese automatisch auf Standardrechte herab. Die Aufhebung der Eskalation erfolgt nach der ersten Abmeldung eines Benutzers, sobald die Gruppenrichtlinie angewendet wurde. Der aktuell angemeldete Benutzer behält seine Berechtigungen, bis er sich abmeldet. Benutzer, die im Raster als auf der Whitelist aufgeführt sind, werden nicht aus der Gruppe der lokalen Administratoren entfernt. Das Umbenennen des Computernamens kann diese Funktion beeinträchtigen! Nach der Aktivierung dieser Funktion müssen Computer möglicherweise neu gestartet werden!
Benutzereingabe umschalten – Wenn ein bestimmter Benutzer/eine bestimmte Gruppe in der Dropdown-Liste nicht gefunden werden kann, wird durch Aktivieren dieser Option ein Textfeld angezeigt, in das der benötigte Benutzer/die benötigte Gruppe eingegeben werden kann.