1. Verbesserungen am Synchronisierungsmechanismus für Azure-Active-Directory-Gruppen
2. Automatische Anmeldung am Heimdal Dashboard für Okta-Benutzer
3. Heimdal® Threat Hunting und Action Center
4. Verbesserungen der USB-Verwaltungsfunktionen
5. Option zum direkten Erstellen von App-Control-Zulassungs- und/oder -Blockierungsregeln aus PEDM-Rastern
6. Möglichkeit, den Endbenutzer auf dem Sperrbildschirm erhöht zu lassen
7. Email Fraud Prevention in Email Security ATP integriert
8. Option für IT-Administratoren, die Freigabe bestimmter E-Mails aus dem ESEC-Quarantänebericht zu verweigern
9. Möglichkeit, bestimmte Domänen von „TLS-Übertragung an jede Domäne erzwingen“ auszuschließen
10. Weitere Verbesserungen und Fehlerbehebungen
Sehr geehrte Heimdal-Partner und -Kunden,
Ab Montag, dem 11. November 2024, steht der Heimdal PROD Agent im Bereich Guide des Dashboards auf der Registerkarte Download and Install zum Download bereit. Er wird in den kommenden Wochen schrittweise ausgerollt.
Hier finden Sie die wichtigsten Funktionen und Verbesserungen, die mit der neuen Version 4.4.3 PROD eingeführt werden:
Heimdal Dashboard
Verbesserungen am Synchronisierungsmechanismus für Azure-Active-Directory-Gruppen
Die Verbesserung besteht in der Möglichkeit, mehrere AAD-Gruppen direkt über die Gruppenrichtlinie zu suchen und zu synchronisieren, anstatt über die Kundeneinstellungen. Auch die Effizienz wurde verbessert, da Heimdal direkt die Microsoft-Graph-API abfragt, um die Gruppen des Mandanten abzurufen, die synchronisiert wurden.
Hinweis: Für die Suche werden mindestens vier Zeichen eines Gruppennamens benötigt. Das Suchergebnis zeigt die ersten 100 AAD-Gruppen an, die den Suchkriterien entsprechen.
Bei der Aktualisierung der Gruppenrichtlinie speichern wir alle von einem Benutzer ausgewählten Azure-AD-Gruppen in der Heimdal-Datenbank.
Automatische Anmeldung am Heimdal Dashboard für Okta-Benutzer
Es ist allgemein bekannt, dass Endbenutzer Vielseitigkeit und Komfort schätzen. Deshalb haben wir mit der Version 4.4.3 PROD eine neue Single-Sign-on-Methode eingeführt: die Okta-Anmeldung. Benutzer von Organisationen, die Okta als integrierten Dienst für Identitäts- und Mobilitätsverwaltung verwenden, können sich nun mit einem einzigen Klick am Heimdal Dashboard anmelden. Dazu muss eine Okta-Anwendung eingerichtet und die entsprechenden Angaben in der neu erstellten Unterregisterkarte „Okta Login“ (Registerkarte „Login Setup“ unter Guide -> Customer Settings) hinterlegt werden.
In den Okta-Einstellungen müssen folgende Angaben eingetragen werden:
• Client ID – die ID der neu erstellten Anwendung;
• Client Secret – das Geheimnis, das in einer bestimmten Okta-Anwendung unter „Client Secrets“ zu finden ist;
• Authorization Endpoint und Token Endpoint – die URLs der entsprechenden Endpunkte Ihrer Okta-Organisation. Sie finden diese unter:
https://[your-Okta-organization-name].Okta.com/.well-known/openid-configuration
Außerdem muss der Dashboard-Benutzer die E-Mail-Domänen der Benutzer angeben, für die die Okta-Anmeldung aktiviert werden soll.
Hinweis: Es kann mehr als eine Domäne hinzugefügt werden, mindestens eine Domäne muss jedoch immer vorhanden sein. Sobald eine Domäne hinzugefügt und die Einstellungen gespeichert wurden, können andere Kunden/Partner keine doppelten Einträge (dieselbe Domäne) hinzufügen. Domänen der meisten öffentlichen E-Mail-Anbieter können nicht hinzugefügt werden (z. B. Google, Yahoo, Hotmail, Outlook, Yandex usw.).
Eine ausführliche Anleitung zum Erstellen einer Okta-Identitätsanwendung und zum Einrichten der Okta-Anmeldung finden Sie hier.
Aus Sicht des Endbenutzers haben wir der Anmeldeseite des Heimdal Dashboards eine neue Schaltfläche namens „Okta“ hinzugefügt und die bisherige Schaltfläche „Azure login“ in „Azure“ umbenannt.
Durch Auswahl der Schaltfläche „Okta“ wird der Endbenutzer zu einer Seite weitergeleitet, auf der er seine Okta-E-Mail-Adresse eingeben muss.
Nach Eingabe des Feldes „Okta Email“ und Auswahl von „Login with Okta“ wird der Endbenutzer entsprechend den zuvor konfigurierten Einstellungen der Okta-Anwendung zur Anmeldung der Okta-Organisation weitergeleitet. Wenn anschließend alle Angaben im Schritt „Okta Login“ erfolgreich eingetragen wurden, wird der Endbenutzer am Heimdal Dashboard angemeldet.
Heimdal® Threat Hunting und Action Center
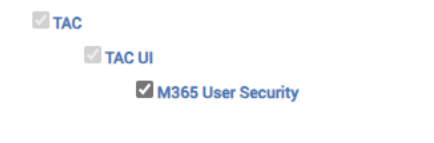
Mit dieser Version wurde müheloses Threat Hunting in Echtzeit und die sofortige Reaktion darauf in einem zentralen Ansatz auch für Endbenutzer Realität. Möglich wurde dies durch die Einführung der brandneuen M365-Endbenutzersicherheitskomponente unseres SOC-/SIEM-Tools. Unter den Lizenzoptionen im Admin-Bereich des Heimdal Dashboards befindet sich unter TAC -> TAC UI eine eigene Lizenzoption namens „M 365 User Security“.
Bevor wir auf die Einzelheiten von M365 User Security eingehen, möchten wir Ihnen ein brandneues Produktmodul namens Login Anomaly Detection (LAD) vorstellen. Es ist ein wesentlicher Bestandteil der Ansicht „M365 User Security Threat Hunting & Action Center“. Mit dem Modul „Login Anomaly Detection“ können Kunden/Reseller verdächtige Aktivitäten auf Netzwerkebene überwachen. Das Modul stellt relevante Telemetriedaten für AAD-verbundene Benutzer bereit, etwa zu mehreren fehlgeschlagenen Anmeldeversuchen, Anmeldungen aus einem anderen Land oder beidem: fehlgeschlagenen Anmeldeversuchen aus einem anderen Land.
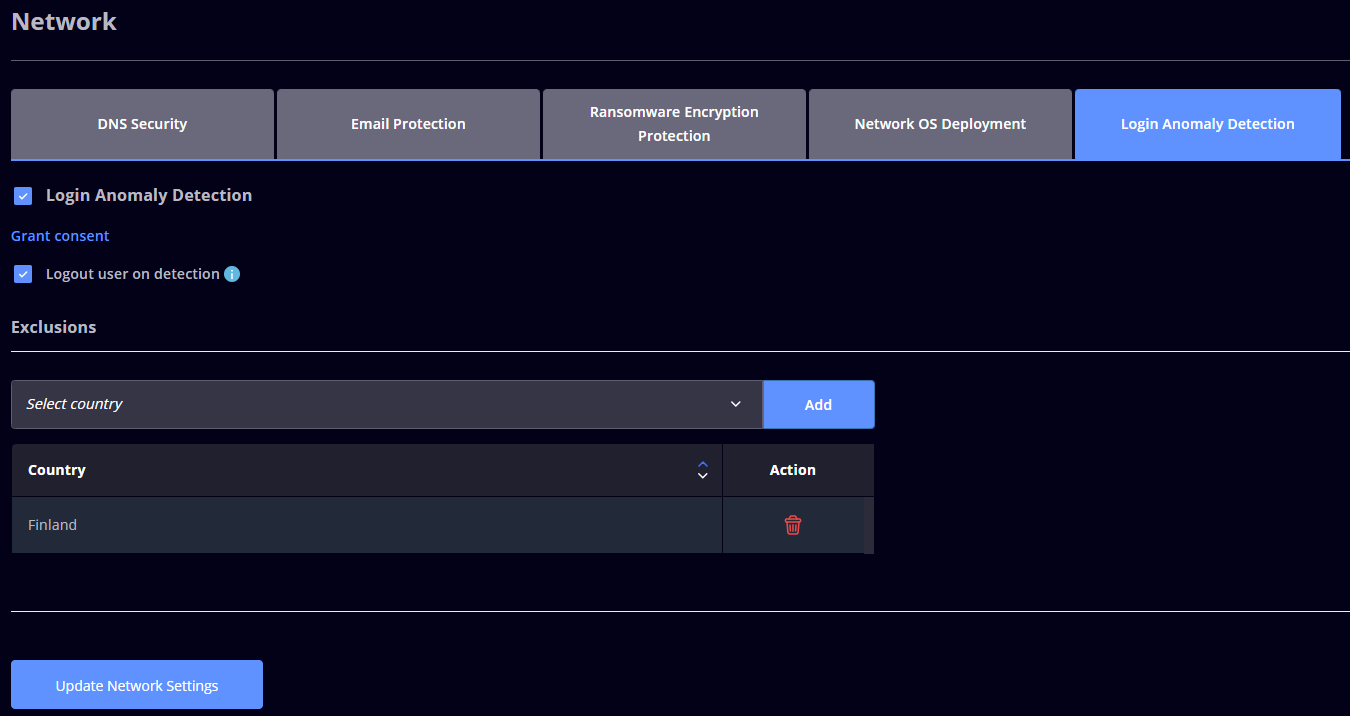
Das Modul „Login Anomaly Detection“ kann unter Network Settings -> Login Anomaly Detection aktiviert werden. Damit das Modul aktiviert werden kann, muss der Kunde die Azure-Active-Directory-Tenant-ID konfiguriert und synchronisiert haben (Guide -> Customer settings -> Login setup -> Azure login) und seine Zustimmung erteilen.
Das Modul „Login Anomaly Detection“ kann unter Network Settings -> Login Anomaly Detection aktiviert werden. Damit das Modul aktiviert werden kann, muss der Kunde die Azure-Active-Directory-Tenant-ID konfiguriert und synchronisiert haben (Guide -> Customer settings -> Login setup -> Azure login) und seine Zustimmung erteilen.
Hinweis: Wenn der Kunde Azure AD nicht eingerichtet und die Tenant-ID nicht synchronisiert hat, wird die Toast-Nachricht „A tenantID needs to be configured to be able to grant consent.“ angezeigt.
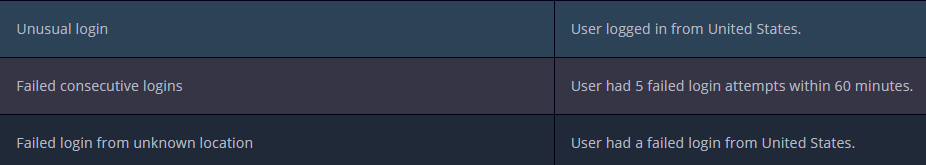
Nach Abschluss der Einrichtung liefert das LAD-Modul Informationen zu drei Erkennungstypen:
• Ungewöhnliche Anmeldung – Anmeldung aus einem anderen Land;
• Aufeinanderfolgende fehlgeschlagene Anmeldungen – mehrere fehlgeschlagene Anmeldeversuche;
• Fehlgeschlagene Anmeldung von unbekanntem Standort – fehlgeschlagene Anmeldeversuche aus einem anderen Land;
LAD-Funktionen:
• Zustimmung erteilen – ermöglicht bei Genehmigung den Zugriff auf die angegebenen Ressourcen;
• Benutzer bei Erkennung abmelden – wenn diese Funktion aktiviert ist und eine ungewöhnliche Anmeldung erkannt wird, wird der Benutzer, der sie verursacht hat, von allen Microsoft-Websitzungen abgemeldet;
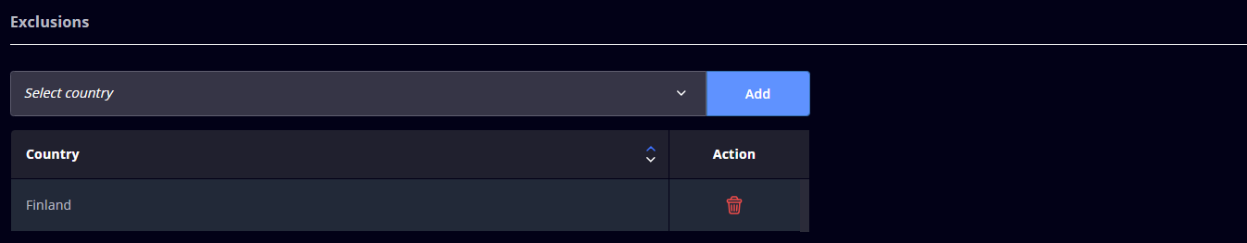
• Ausschlussliste – zeigt in einem Raster die Liste der von der Erkennung von Anomalien bei Anmeldungen ausgeschlossenen Länder mit folgenden Optionen:
o Hinzufügen – ermöglicht dem Dashboard-Benutzer, ein neues Land zum Raster hinzuzufügen (auf „Select country“ klicken, nach dem Land suchen oder dorthin navigieren, es auswählen und „Add“ drücken);
o Löschen – ermöglicht dem Dashboard-Benutzer, ein Land zu löschen (das Land im Raster auswählen und in der Spalte „Action“ auf das Löschsymbol klicken);
o Sortieren – die Spalte „Country“ kann sortiert werden;
Nachdem Sie nun die Grundlagen des Moduls „Login Anomaly Detection“ kennen, kehren wir zu den Einzelheiten von M365 User Security zurück.
Reseller-Ansicht
Der Zugriff auf die TAC-Ansicht von M365 User Security ist ganz einfach: Ein Dashboard-Benutzer muss lediglich den Schalter auf der TAC-Startseite (Globus) verwenden. Der Reseller kann alle Unternehmenskunden geografisch gruppiert mit einer Markierung auf dem Globus sowie deren höchsten Risikowert anzeigen.
Auf der linken Seite der Seite befindet sich eine Übersicht mit der Gesamtzahl der Unternehmenskunden dieses Resellers, für die die Lizenzoption M365 User Security aktiviert ist, sowie die zugehörige Liste, absteigend nach dem durchschnittlichen M365-User-Security-Risikowert sortiert (die Sortierung ist anpassbar; der Reseller kann seine Unternehmenskunden auch nach LAD-, ESEC- oder REP-for-Cloud-Erkennungen sortieren).
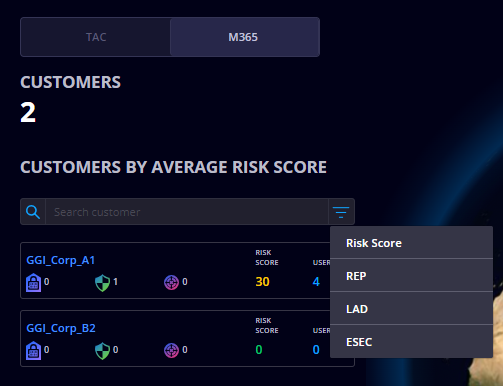
Der Reseller kann außerdem die Anzahl der Login-Anomaly-Detections (LAD), REP-for-Cloud- und Email-Security-Erkennungen sowie den durchschnittlichen M365-User-Security-Risikowert des Unternehmenskunden und die Gesamtzahl der Endbenutzer/Unternehmenskunden anzeigen. Durch Klicken auf den Namen eines Unternehmenskunden wird dieser Kunde impersoniert und es werden Daten zu den Endbenutzern dieses Kunden angezeigt. Wenn auf dem Globus auf eine Markierung (einen Knoten) geklickt wird, öffnet sich oben rechts auf der Seite ein Bereich mit einer Liste der Unternehmenskunden, deren Standortdaten in derselben geografischen Region wie die ausgewählte Markierung liegen, absteigend nach dem durchschnittlichen M365-User-Security-Risikowert sortiert.
Durch Klicken auf den Namen eines Unternehmenskunden im Bereich wird dieser Kunde impersoniert.
Ansicht des Unternehmenskunden
Beim Wechsel zur Ansicht M365 User Security (über den dafür vorgesehenen Schalter) kann der Kunde alle seine Endbenutzer geografisch gruppiert mit einer Markierung auf dem Globus sowie deren jeweiligen Risikowert anzeigen.
Auf der linken Seite der Seite zeigen wir die Gesamtzahl der Endbenutzer des impersonierten Unternehmenskunden sowie die nach Risikowert absteigend sortierte Benutzerliste an. Zusätzlich zu den oben genannten Informationen werden auf Benutzerebene die Anzahl der Login-Anomaly-Detections (LAD), REP-for-Cloud- und Email-Security-Erkennungen angezeigt (Dashboard-Benutzer können von der Standardsortierung nach Risikowert zu einer benutzerdefinierten Sortierung nach LAD-, REP-for-Cloud- oder ESEC-Erkennungen wechseln).
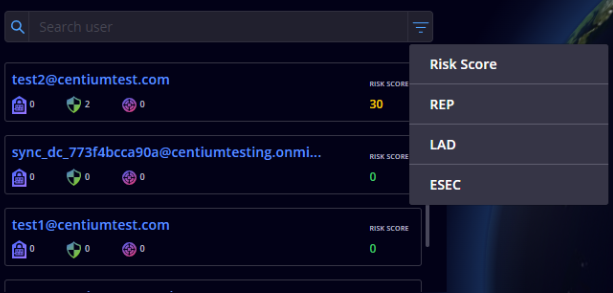
Wenn auf dem Globus auf eine Markierung (einen Knoten) geklickt wird, öffnet sich oben rechts auf der Seite ein Bereich mit einer Liste der Benutzer, deren Standortdaten in derselben geografischen Region wie die ausgewählte Markierung liegen, absteigend nach dem Risikowert des Benutzers sortiert.
Nach Auswahl eines Endbenutzers aus der Liste zeigt der Bereich benutzerbezogene Details an.
• Die im Bereich angezeigten Details umfassen die fünf aktuellsten LAD-, REP- und ESEC-Erkennungen:
o LAD – rote Farbe;
o ESEC – orange Farbe;
o REP – graue Farbe
• Über das Drei-Punkte-Menü oben rechts im Bereich werden zwei Optionen angezeigt:
o Threat Telemetry Details – leitet den Kunden zur Ansicht „M365 User Details“ weiter;
o Action Center – öffnet das modale Fenster des M365 User Security Action Center;
Wenn ein Benutzer mit LAD- oder ESEC-Erkennungen ausgewählt wird, werden die Erkennungen mit den entsprechenden Farben auf dem Globus angezeigt.
Hinweis: LAD-Erkennungsmarkierungen werden anhand der IP-Adresse der ungewöhnlichen Anmeldung generiert. ESEC-Erkennungsmarkierungen werden anhand des Standorts des E-Mail-Servers generiert, von dem die Erkennungen stammen.
Durch Klicken auf eine ESEC-Erkennung wird im rechten Bereich die Ansicht „Email Detection specifics“ geöffnet.
Die Route der E-Mail wird auf dem Globus grafisch dargestellt – vom ursprünglichen E-Mail-Server (Briefumschlagsymbol) über alle „Zwischenstationen“ der E-Mail-Server bis zum letzten Standort des Empfängers (Benutzersymbol).
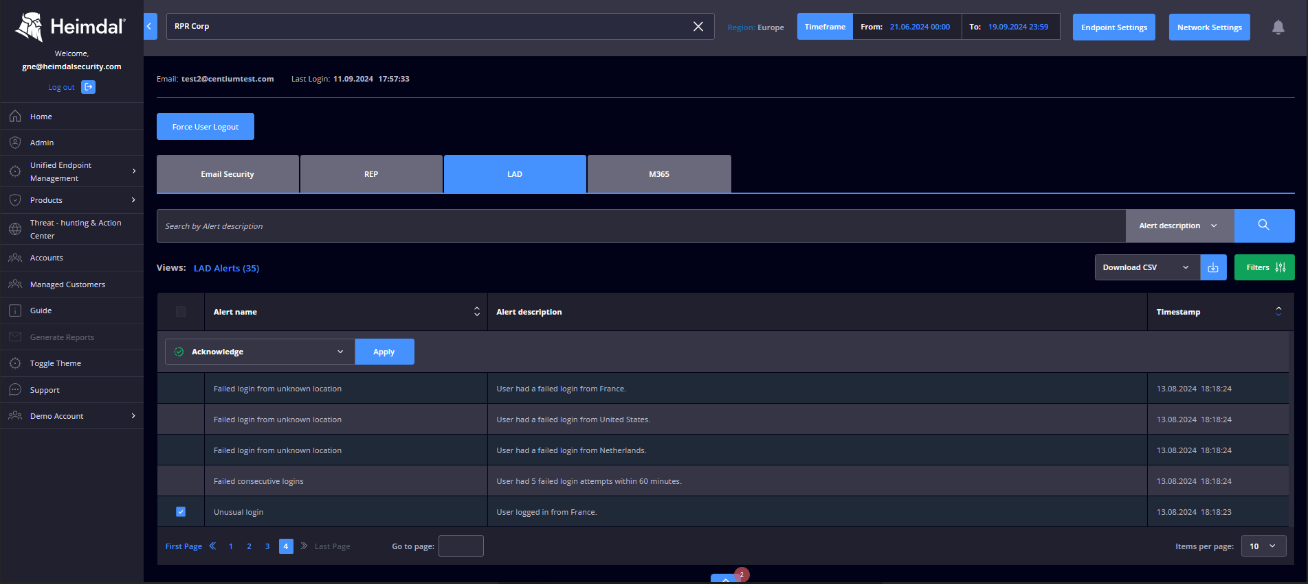
Die Ansicht mit Benutzerinformationen/-details von M365 User Security (durch Klicken auf einen Endbenutzer/eine E-Mail-Adresse im vertikalen Menü auf der linken Seite) basiert auf drei Modulen: ESEC (Email Security), REP (Ransomware Encryption Protection for Cloud) und LAD (Login Anomaly Detection). Wenn Dashboard-Benutzer zu den jeweiligen Registerkarten navigieren, sehen sie dieselben Ansichten und können dieselben Aktionen ausführen wie auf den entsprechenden Produktseiten – jedoch nur für die E-Mails, REP-for-Cloud- und LAD-Erkennungen des angeklickten Endbenutzers (eine Vorfilterung wird angewendet). Darüber hinaus können Dashboard-Benutzer den ausgewählten Benutzer auf allen drei zuvor genannten Registerkarten sowie auf der M365-Registerkarte über die Schaltfläche „Force User Logout“ abmelden.
Hinweis: Die Aktionsschaltfläche „Force User Logout“ ist nur aktiviert, wenn die Tenant-ID des Kunden synchronisiert und die Zustimmung erteilt wurde.
Das Raster der Registerkarte „LAD (Login Anomaly Detection) User specifics“ enthält auf Endbenutzerebene Informationen zum Namen der Warnung (ungewöhnliche Anmeldung oder fehlgeschlagene Anmeldung), zu ihrer Beschreibung (Benutzer hat sich aus „Land“ angemeldet oder Benutzer hatte innerhalb von 60 Minuten fünf fehlgeschlagene Anmeldeversuche) und zum Zeitstempel (Zeitpunkt der Erstellung der Warnung).
In dieser Ansicht kann der Dashboard-Benutzer außerdem:
• nach der Spalte „Alert Description“ suchen;
• Daten im CSV-Format herunterladen;
• nach den Spalten „Alert Name“ und „Timestamp“ sortieren;
• die erweiterte Filterung nach den Warnungstypen „Unusual“, „Consecutive Failed“ und „Failed from unknown location“ verwenden (grüne Schaltfläche „Filters“);
Wenn eine oder mehrere Benachrichtigungen zu ungewöhnlichen Anmeldungen ausgewählt werden, können Dashboard-Benutzer die Aktion „Acknowledge“ ausführen. Das bedeutet, dass der Dashboard-Benutzer diese Art von Benachrichtigung in den nächsten 30 Tagen nicht mehr erhält.
Es gibt außerdem eine Registerkarte „M365“ mit allgemeinen Informationen auf Ebene des ausgewählten Endbenutzers. In der Kopfzeile werden der Benutzername und Informationen zur letzten Anmeldung angezeigt.
Im oberen Bereich der Registerkarte „M365“ findet der Dashboard-Benutzer den User Score (den Gesamtrisikowert auf Benutzerebene) sowie relevante Informationen zum Endbenutzer. Die Endbenutzerinformationen werden bei der Synchronisierung aus Azure Active Directory übernommen:
• User Score – zeigt einen kreisförmigen Fortschrittsbalken mit dem Risikowert und dem Schweregrad des Benutzers an;
• User Info – zeigt AAD-Informationen zum Benutzer an (Principal Name/UPN, Display Name, Last IP, Country);
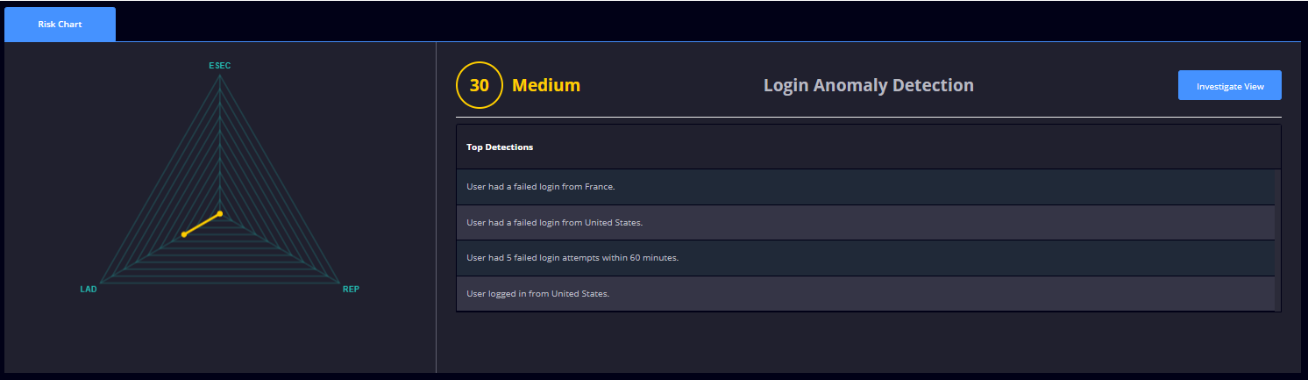
Der Container „Risk Chart“ (unterer Seitenbereich) zeigt eine visuelle Darstellung des Benutzerrisikowerts, der aus den drei Modulen (ESEC, LAD, REP for Cloud) abgeleitet wird. Wenn Sie im Spinnennetzdiagramm eines der Module auswählen, wird rechts der Risikowert dieses Moduls sowie eine Vorschau relevanter Informationen angezeigt. Über die Schaltfläche „Investigate View“ können Sie zur entsprechenden Registerkarte navigieren.
Das untere Widget von M365 User Security (durch Drücken des blauen Pfeils am unteren Seitenrand erweitert) zeigt Details zum Risikowert und zu den Benachrichtigungen der Endbenutzer an (Anzahl und Schnellzugriff auf das M365 Action Center), ähnlich wie das untere TAC-Widget.
Das M365 User Security Action Center besteht aus zwei Registerkarten (ähnlich dem TAC Action Center): der Registerkarte „Notifications“ (mit einem Raster aller von LAD und REP for Cloud generierten M365-User-Security-Benachrichtigungen) und der Registerkarte „Aggregated Notifications“ (mit identischen M365-User-Security-Benachrichtigungen, die unter einer Benachrichtigung mit mehreren Treffern gruppiert sind).
Hinweis: ESEC-Benachrichtigungen sind im M365 Action Center nicht verfügbar, werden jedoch bei der Berechnung des M365-User-Security-Risikowerts berücksichtigt.
Die Funktionen beider Registerkarten/Ansichten von M365 User Security entsprechen denen des Threat Hunting & Action Center (Suche, Filterung, Sortierung, Seitennavigation, Aktionen, Aktionsverlauf, Definition von Standardaktionen usw.). Der einzige Unterschied besteht in der Quelle der Benachrichtigungen (die beiden zuvor genannten Produktmodule) und einigen Aktionen, die für diese Benachrichtigungen ausgeführt werden können.
Heimdal Endpoint Detection
Verbesserungen der USB-Verwaltungsfunktionen
Mit der Version 4.4.3 PROD profitieren unsere Dashboard-Benutzer von praktischen Verbesserungen der USB-Verwaltungsfunktionen. Auf der Registerkarte Endpoint Settings -> General -> USB Management ist nun eine neue Option „USB Reporting mode“ verfügbar. Diese Option schließt sich gegenseitig mit „Disable USB Ports“ aus. Durch Aktivieren von „Disable USB Ports“ wird „USB Reporting Mode“ automatisch deaktiviert. Wenn der USB-Berichtsmodus aktiviert ist, überwacht der Heimdal Agent alle angeschlossenen USB-Geräte, führt jedoch keine Aktionen aus. Alle erkannten USB-Geräte werden in der neuen Repository-Ansicht „USB Management“ aufgelistet, die sich im linken Menü des Dashboards unter Unified Endpoint Management -> Client Management befindet.
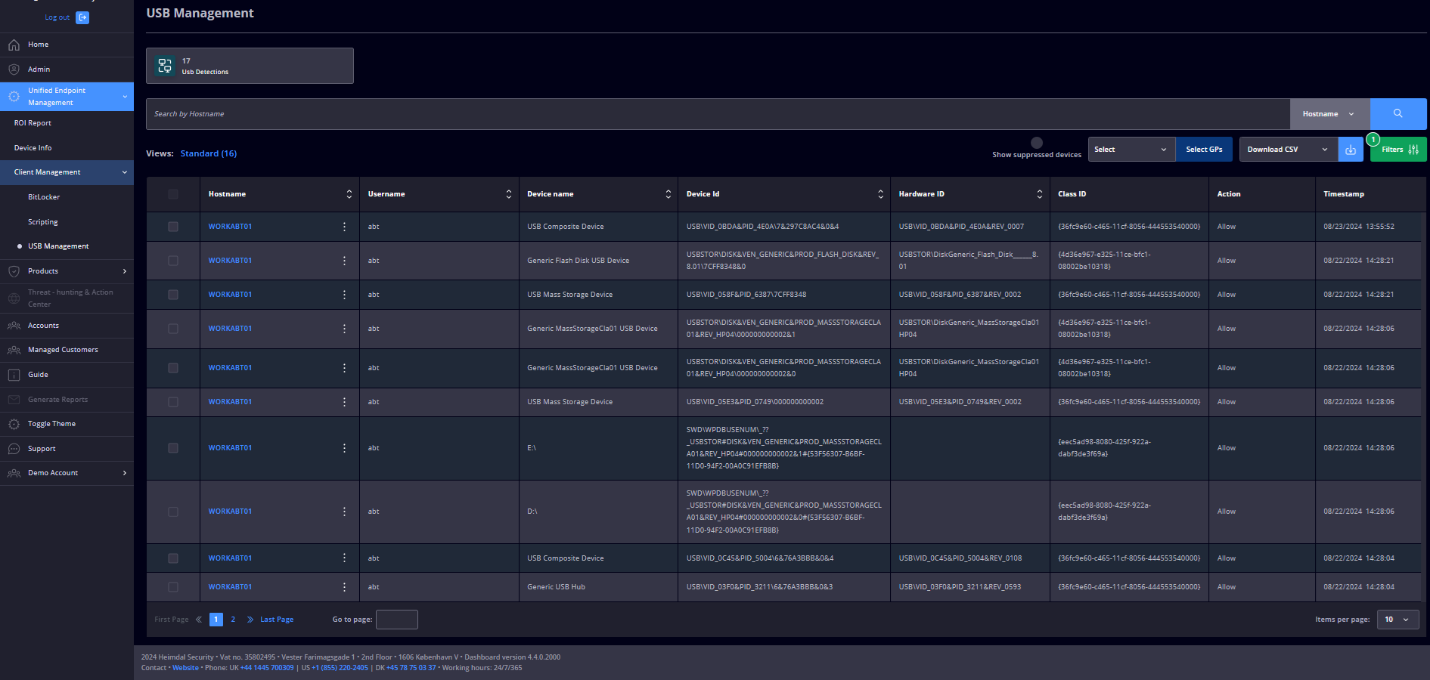
In der oben genannten Tabelle können Heimdal-Benutzer über die Dropdown-Liste „Select what action to take“ folgende Aktionen ausführen:
• Add to Allowlist – bei Anwendung des Befehls wird ein modales Fenster geöffnet, in dem der Benutzer auswählen kann, ob die Zulassungsliste global (zu allen Gruppenrichtlinien hinzugefügt) oder GP-spezifisch sein soll. Außerdem können die gewünschten GPs ausgewählt und die Option „Apply only to active GPs“ aktiviert werden.
Es stehen drei Kriterien für die Zulassungsliste zur Verfügung: Hardware-ID, Klassen-ID und Geräteinstanzpfad.
• Suppress – bei Auswahl dieses Befehls wird das entsprechende Gerät in die Ansicht „Suppressed Devices“ verschoben und nicht mehr in der Standardansicht „USB Management“ angezeigt (außer das Gerät wird erneut angeschlossen).
Zur Anzeige der Liste unterdrückter Geräte steht in der Benutzeroberfläche ein Optionsfeld zur Verfügung. Bei Auswahl kann der Benutzer zur Ansicht „Suppressed Devices“ wechseln (gleiches Layout wie die Standardansicht, jedoch mit angewendetem Filter).
In der Standardansicht der USB-Verwaltung können Dashboard-Benutzer die Einträge (grüne Schaltfläche „Filters“) anhand ihres Status („Action“) filtern und auswählen, ob alle Geräte, zugelassene oder blockierte Geräte angezeigt werden sollen.
Außerdem haben wir einige Änderungen am Abschnitt „GP, USB Allowlist“ vorgenommen, insbesondere eine dritte Option für die Zulassungsliste hinzugefügt: „Device instance path“.
Außerdem wurde die Option „Friendly name“ hinzugefügt (die Eingabe ist nicht obligatorisch), um die Navigation in der USB-Zulassungsliste zu erleichtern.
Zwei weitere kleinere, aber wertvolle Verbesserungen sind die Optionen zum Importieren und Exportieren von Informationen im CSV-Format in die bzw. aus der USB-Zulassungsliste.
Heimdal Privileges & App. Control
Option zum direkten Erstellen von App-Control-Zulassungs- und/oder -Blockierungsregeln aus PEDM-Rastern
Diese neue Funktion ist ein weiterer Beleg für unseren einheitlichen, modulübergreifenden Ansatz. Sie verbessert die Benutzererfahrung und bietet eine schnelle, praktische neue Möglichkeit, Application-Control-Regeln über Products -> Privileges & App Control -> PEDM -> Most used processes zu erstellen. Auf Zeilenebene wurde ein neues Kontrollkästchen eingeführt, mit dem der Dashboard-Benutzer bestimmte Einträge auswählen und anschließend über die Dropdown-Liste „Select what action to take“ eine App-Control-Zulassungs- oder -Blockierungsregel erstellen kann. Der weitere Ablauf entspricht genau dem Ablauf in den App-Control-Ansichten.
Möglichkeit, den Endbenutzer auf dem Sperrbildschirm erhöht zu lassen
Diese Verbesserung unseres PEDM-Moduls ermöglicht es Endbenutzern, auch bei gesperrtem Bildschirm ihres Computers erhöht zu bleiben (im aktuellen PEDM-Ablauf wird die erhöhte Sitzung des Endbenutzers beim Sperren des Bildschirms beendet). Die Einstellung kann über die Gruppenrichtlinie konfiguriert werden: Endpoint Settings -> Privileges & App Control -> Privilege Elevation and Delegation Management -> Administrator Session -> „Keep user elevated on screen lock“ (Standardstatus: deaktiviert).
Hinweis: Die folgenden Aktionen führen zur Aufhebung der Erhöhung des aktuellen Benutzers:
• Herunterfahren – das Ausschalten des Computers beendet alle Benutzersitzungen, einschließlich der Sitzung des aktuellen Benutzers;
• Neustart – durch den Neustart des Systems werden ebenfalls alle aktiven Sitzungen geschlossen, wodurch der aktuelle Benutzer seine erhöhten Berechtigungen oder seinen Sitzungsstatus verliert;
• Abmelden – diese Aktion beendet die Sitzung des Benutzers und hebt dessen erhöhte Berechtigungen auf;
• Ein anderer Benutzer stellt per RDP eine Verbindung mit dem Computer her – wenn ein anderer Benutzer über das Remote Desktop Protocol (RDP) eine Verbindung mit dem Computer herstellt, kann dies die Abmeldung des aktuellen Benutzers erzwingen und dadurch ebenfalls zur Aufhebung der Erhöhung führen;
• Ein anderer Benutzer meldet sich bei einem anderen Konto auf demselben Computer an – geschieht dies, während sich das Hauptkonto in einer erhöhten Sitzung befindet, verliert das Hauptkonto seinen erhöhten Status;
Heimdal Email Protection
Email Fraud Prevention in Email Security ATP integriert
Unser agentenbasiertes Modul Email Fraud Prevention wurde in die Cloud verlagert und in ESEC ATP integriert. Aus lizenztechnischer Sicht (Admin-Bereich des Heimdal Dashboards) werden Testversion und Lizenzsteuerung nun über die Lizenzoption ESEC ATP verwaltet.
Unter Network Settings -> Email Protection wurde die alte Unterregisterkarte „Email Security“ eingestellt und ihr gesamter Inhalt direkt in die Registerkarte „Email Protection“ verschoben.
Dem linken ESEC-Menü wurde ein neuer eigener Eintrag bzw. eine neue Registerkarte hinzugefügt: „Email Fraud Prevention“. Über diesen Eintrag können nun alle EFP-bezogenen Einstellungen gesteuert werden.
Aus Sicht der Produktseiten des Heimdal Dashboards wurden nur geringfügige Änderungen vorgenommen. EFP verfügt weiterhin über eine eigene Produktseite (Products -> Email Protection -> Email Fraud Prevention) mit den beiden Unteransichten „Homepage“ und „Details“. In der ESEC-Ansicht „Details“, „Advanced Filter“ (Products -> Email Protection -> Email Security), haben wir eine neue Dropdown-Liste namens „EFP Rule Category“ hinzugefügt (identisch mit derjenigen in der EFP-Ansicht „Details“, „Advanced Filter“) mit folgenden Kategorien: „Targeted Spear Phishing“, „Targeted Fraud“, „Spear Phishing“, „Phraseology attempt or General Fraud“ und „Modified or Malicious attachment“.
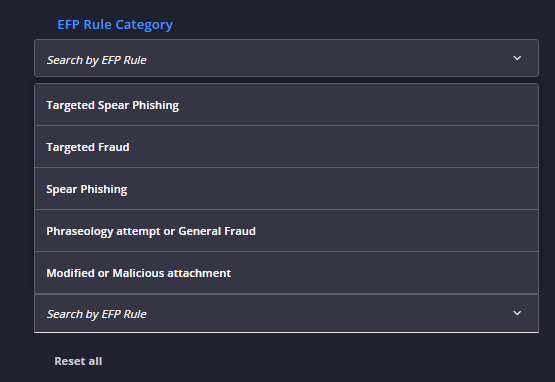
Im selben Bereich „Advanced Filter“ haben wir EFP als neuen E-Mail-Typ in der Dropdown-Liste „Type“ hinzugefügt. Die entsprechenden E-Mails werden in den Ansichten „Inbound“ und „Outbound“ angezeigt.
Alle zuvor genannten Ergänzungen sind auch in der End User Console vorhanden. Über die Schaltfläche „Show details“ in den Ansichten „Inbound“ und „Outbound“ von ESEC können Benutzer nun Details zu erkannten EFP-E-Mails in einer neuen eigenen Registerkarte namens „EFP“ anzeigen.
Weitere relevante Hinweise zur EFP-Startseite:
a) Summary report – „Total Malicious“ stellt die Gesamtzahl der E-Mails dar, die den Typ EFP haben und unter Quarantäne gestellt wurden (Status „Quarantine“);
b) User Anomalies – früher auf der alten EFP-Startseite „User AI anomalies“ genannt; funktioniert wie die Kachel auf der Email-Security-Startseite. Der einzige Unterschied besteht darin, dass die E-Mails anhand der Erkennung von KI-Anomalien in der E-Mail gefiltert werden (der KI-Ausreißer wird in der EFP-Registerkarte der Detailansicht angezeigt);
c) Domain Status – zeigt alle konfigurierten Domänen an und ersetzt die alte Kachel „Address Book“; diese Kachel enthält dieselben Informationen wie die Kachel auf der Email-Security-Startseite;
d) Data tiles view – enthält E-Mail-Statistiken auf Grundlage der zuvor beschriebenen spezifischen Regelkategorien. Bei Auswahl eines bestimmten Punktes im Diagramm wird der Benutzer zur Registerkarte „Details“ weitergeleitet; dort sind die erweiterten Filter „EFP Rule Category“ und „Type EFP“ gesetzt;
Die Statistiken werden berechnet, indem die vergangenen 30 Tage ab dem aktuellen Datum mit den vorherigen 30 Tagen verglichen werden. Jede Kachel zeigt die Zunahme/Abnahme der Anzahl der E-Mails (als Zahl und Prozentsatz) sowie ein Diagramm mit der Aktivität für jedes Intervall.
Die EFP-Detailansicht enthält dieselben exakten Daten wie die Detailansicht von Email Security; die Einträge sind jedoch so gefiltert, dass nur der Typ „EFP“ angezeigt wird. Auf der ESEC-Registerkarte „Quarantine Settings“ im Abschnitt „Advanced Threat Protection“ haben wir ebenfalls den Typ „EFP“ hinzugefügt. Der Funktionsablauf entspricht dem der bisherigen E-Mail-Typen.
Option für IT-Administratoren, die Freigabe bestimmter E-Mails aus dem ESEC-Quarantänebericht zu verweigern
Mit der neuen Funktion kann ein IT-Administrator die Freigabe von E-Mails aus dem ESEC-Quarantänebericht für Endbenutzer gezielt verweigern, auch wenn die Option „Release“ in Network Settings -> Email Protection -> Email Security, Registerkarte „Quarantine Settings“ des Heimdal Dashboards aktiviert ist. Wenn ein Administrator E-Mails mit dem Status „Quarantine“ in der Detailansicht Products -> Email Protection -> Email Security auswählt, kann er nun festlegen, dass die ausgewählten E-Mails nicht von Endbenutzern freigegeben werden dürfen.
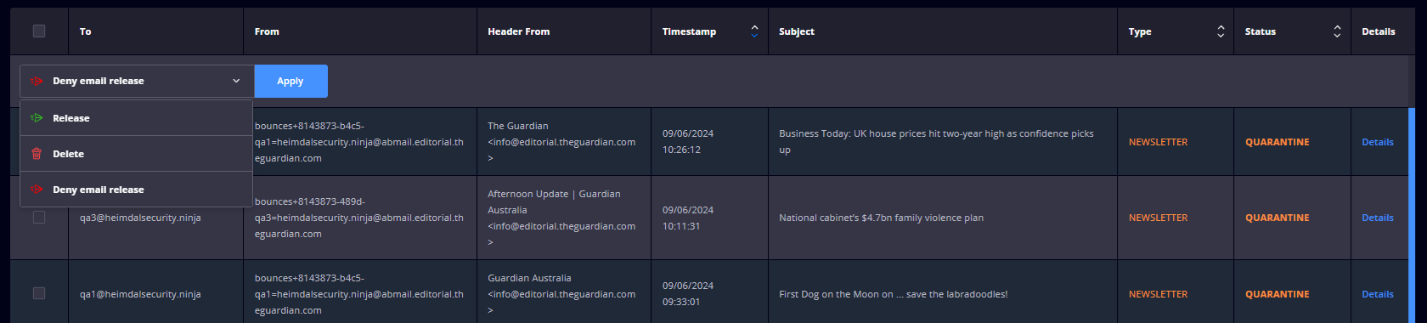
Nach Auswahl der Option „Deny for release“ wird dem Administrator ein Bestätigungsdialog angezeigt.
Wenn die oben genannte Aktion ausgeführt wird, können Endbenutzer diese bestimmten E-Mails nicht aus dem ESEC-Quarantänebericht freigeben. Im E-Mail-Raster der End User Console werden Einträge, deren Freigabe verweigert wurde, im Feld „Status“ mit einem Warnsymbol (!) und einem Mouseover-Text gekennzeichnet: „Email is denied for release for end users. IT admins can still release the email from the dashboard“.
Beim Öffnen der Detailansicht eines Eintrags, dessen Freigabe in der End User Console derzeit verweigert wird, ist die Freigabeschaltfläche in den E-Mail-Details deaktiviert und es wird beim Überfahren mit der Maus folgende Meldung angezeigt: „This action is not allowed by your IT admin.“
Im „regulären“ Dashboard kann der Administrator die E-Mail nach der Verweigerung der Freigabe erneut auswählen und über das Aktionsmenü „Select what action to take“ die Option „Allow email release“ anwenden. Nach der Auswahl wird ein neuer Bestätigungsdialog angezeigt.
Nach der Bestätigung können Endbenutzer die E-Mail(s) wieder freigeben.
Die Schaltfläche „Release“ wird auch in der End User Console wieder aktiviert. Wird ein neuer Quarantänebericht erstellt/empfangen, in dem die E-Mail(s) enthalten sind, ist die Schaltfläche „Release“ aktiviert.
Möglichkeit, bestimmte Domänen von „TLS-Übertragung an jede Domäne erzwingen“ auszuschließen
Beim Bearbeiten oder Konfigurieren einer Domäne (Network Settings -> Email Protection -> Email Security) kann der Heimdal-Dashboard-Benutzer nun bestimmte Domänen von „Force TLS transmission to any domains“ ausschließen (wenn aktiviert, gilt diese Einstellung für alle Domänen).
Um diese neue Funktion auf der Registerkarte „Additional Domain Settings“ zu verwenden, muss der Dashboard-Benutzer „Forced TLS Settings“ verwenden (zuvor „Forced TLS“ genannt).
Hinweis: Die Option „Force TLS transmission to any domains“ wurde in das modale Fenster verschoben, das beim Drücken der Schaltfläche „Forced TLS Settings“ angezeigt wird.
Anschließend muss der Benutzer zum Abschnitt „Add TLS exceptions“ des modalen Fensters wechseln (nur verfügbar, wenn „Force TLS transmission to any domains“ aktiviert ist) und die Domänen hinzufügen, die von der TLS-Übertragung ausgeschlossen werden sollen. Diese werden in der entsprechenden Liste angezeigt und können bei Bedarf entfernt werden.
Weitere Verbesserungen und Fehlerbehebungen
Erweiterte DNS-bezogene Informationen (DNS Security-Endpoint) im Heimdal Agent
Zur Verbesserung der Benutzererfahrung haben wir neue Informationen hinzugefügt, nämlich „Adapter Name“, „Static DNS“ und „Dynamic DNS“ in der Benutzeroberfläche des Heimdal Agents. Die neuen Informationen finden Sie im Bereich „Settings“ des Agents unter DNS Security -> Registerkarte „DarkLayer Guard™“.
E-Mail-Benachrichtigung senden, wenn eine Maschine isoliert wird
Für Fälle, in denen eine „automatische“ Maschinenisolierung erfolgt (entweder aufgrund der Auswahl unter „Device Protection Actions“ oder durch das Auslösen der Funktion „Isolate on Taper Protection“), wurde eine neue E-Mail-Warnung/-Benachrichtigung erstellt. Die E-Mail-Benachrichtigung wird an Benutzer auf Ebene der Unternehmenskunden und Reseller gesendet, bei denen im Bereich „Accounts“ des Heimdal Dashboards die Next-Gen-Antivirus-Warnung aktiviert ist.
USB-Einstellungen von „Next-Gen Antivirus“ auf die GP-Registerkarte „General“ verschieben
Um mehr Flexibilität und Relevanz für unser Produkt zu bieten, haben wir die USB-Verwaltungseinstellungen („Disable USB Ports“ und „USB restrictive mode“) aus Endpoint Settings -> Endpoint Detection -> Registerkarte „Next-Gen Antivirus“, Abschnitt „General Settings“, auf die neue Registerkarte „USB Management“ unter der Registerkarte Endpoint Settings -> General verschoben.