Wir möchten Sie darüber informieren, dass eine neue Version des Heimdal-Release-Candidate-(RC-)Dashboards, Version 4.1.0, am kommenden Dienstag, dem 2. April 2024, veröffentlicht wird.
Ab Freitag, dem 5. April 2024, steht der Heimdal-RC-Agent im Dashboard im Abschnitt „Guide“ unter dem Tab „Download and Install“ zum Download bereit. Die Bereitstellung erfolgt in den kommenden Wochen schrittweise.
Hier sind die wichtigsten Funktionen und Verbesserungen der neuen Version 4.1.0 RC:
1. Verfügbarkeit der Reseller Master GP für die Betriebssysteme macOS, Android und Linux Ubuntu
2. Implementierung des Dropdown-Menüs „Select GP“ in mehreren Produktübersichten
3. BitLocker Management
HEIMDAL-DASHBOARD
Verfügbarkeit der Reseller Master GP für die Betriebssysteme macOS, Android und Linux Ubuntu
Unsere „Reseller Master Group Policy“ wurde erweitert. Bisher war sie nur für GPs im Zusammenhang mit Windows-Betriebssystemen verfügbar. Ab der Version 4.1.0 RC ist die Master-GP auch für macOS-, Android- und Linux-Ubuntu-GPs verfügbar.
Für die übrigen Betriebssysteme, unter denen Heimdal ausgeführt wird, gilt dieselbe Funktionalität wie für die derzeit für Windows-Betriebssysteme verfügbare Funktion.
Bitte beachten Sie, dass das Aktivieren bzw. Deaktivieren der Funktion für alle Betriebssysteme gilt. Die Option kann nicht für jedes Betriebssystem einzeln verwaltet werden.
Da die Verteilung der Reseller Master GP nun auch für Linux Ubuntu verfügbar ist, wird mit der neuen Version auch die Option verfügbar, Infinity-Management-Anwendungen auf Reseller-Ebene hinzuzufügen.
Implementierung des Dropdown-Menüs „Select GP“ in mehreren Produktübersichten
Diese Verbesserung wurde mit dem konkreten Ziel umgesetzt, die Endbenutzererfahrung zu verbessern, die Datenvisualisierung im Heimdal-Dashboard zu optimieren und vielseitige sowie effiziente Berichte bereitzustellen.
Sie besteht aus der Hinzufügung einer Mehrfachauswahl-Dropdown-Funktion im Heimdal-Dashboard, in den Produktansichten, sodass deren Daten entsprechend sortiert und gefiltert werden können.
Die Dropdown-Liste „Select GPs“, die bisher nur unter Windows OS -> Operating System Updates -> Installed, Available und Pending verfügbar war, steht nun in weiteren Produktübersichten über verschiedene Betriebssysteme hinweg zur Verfügung. Dadurch können Dashboard-Benutzer Daten in Echtzeit und auf vielfältige Weise analysieren (Auswahl einer, mehrerer oder aller GPs, betriebssystemübergreifende GP-Auswahl, Auswahl aktiver/inaktiver GPs und Umschalter für ausschließlich aktive GPs, GP-Suchoption in der Dropdown-Liste usw.).
BitLocker Management
Eine vollständig neue, kostenlos implementierte Funktion mit einer sehr benutzerfreundlichen und intuitiven Oberfläche, die Sie bei der Verwaltung der Cybersicherheitslage Ihrer Organisation unterstützt, indem sie Daten durch Verschlüsselung schützt. Sie verhindert unbefugten Zugriff und gewährleistet die Integrität der auf Geräten gespeicherten Daten.
Um die Funktion „BitLocker Management“ zu verwenden, müssen Sie sie zunächst unter Endpoint Settings -> General -> BitLocker Management einrichten. Hier können Sie alle für die Verschlüsselung der Volumes erforderlichen Einstellungen definieren.
Um den Verschlüsselungsvorgang zu starten, muss die Option „Force disk encryption“ aktiviert werden. Nach der Aktivierung stehen zwei separate Abschnitte für Konfigurationseinstellungen zur Verfügung:
1. OS Volume Settings:
• Auswahl der Verschlüsselungsmethode:
Benutzer können zwischen verschiedenen Verschlüsselungsmethoden wählen, darunter „XTS-AES 128-bit“, „XTS-AES 256-bit“, „AES-CBC 128-bit“ und „AES-CBC 256-bit“;
• Schlüsselprotektortyp:
Die Funktion unterstützt verschiedene Schlüsselprotektortypen für OS-Volumes, beispielsweise „TPM And PIN“ und „Passphrase“.
Hinweis: Der Protektortyp „TPM And PIN“ ist standardmäßig eingestellt (für OS-Volumes empfohlen).
2. Data Volume Settings:
• Auswahl der Verschlüsselungsmethode:
Wie bei OS-Volumes können Benutzer für Daten-Volumes zwischen „XTS-AES 128-bit“, „XTS-AES 256-bit“, „AES-CBC 128-bit“ und „AES-CBC 256-bit“ wählen;
• Schlüsselprotektortyp:
Für Daten-Volumes wird derzeit der Schlüsselprotektortyp „Passphrase“ unterstützt.
• AutoUnlock-Eigenschaft:
Mit dieser Option kann das automatische Entsperren eines durch BitLocker Disk Encryption geschützten Daten-Volumes aktiviert oder deaktiviert werden.
Hinweis: Die Option „AutoUnlock“ für Daten-Volumes kann nur angewendet werden, wenn das OS-Volume bereits verschlüsselt ist. Ist die Option aktiviert und das OS-Volume verschlüsselt, wird das Daten-Volume automatisch entsperrt, sobald das OS-Volume entsperrt wird.
Der Zugriff auf den Bereich der BitLocker-Management-GP wird durch zwei entsprechende Berechtigungen geregelt, die Bestandteil von Accounts -> Konto auswählen -> Access Control sind: „View BitLocker Endpoint settings“ (ermöglicht ausschließlich die Anzeige des entsprechenden GP-Bereichs, ohne die Möglichkeit, Einstellungen zu ändern) und „Edit BitLocker Endpoint settings“ (gewährt vollständige Kontrolle über den entsprechenden GP-Bereich). 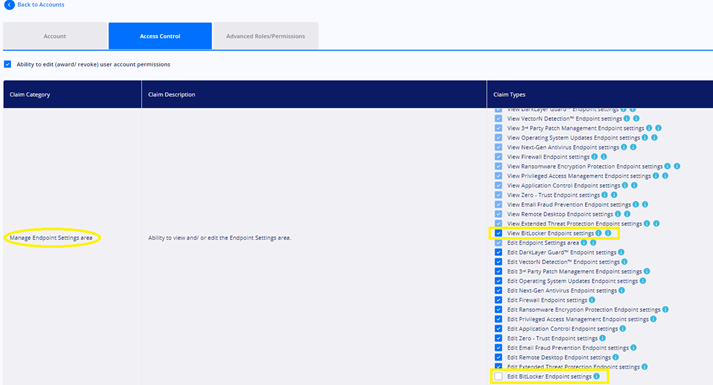
Die Produktseite „BitLocker Management“ befindet sich im linken Menü des Heimdal-Dashboards unter Unified Endpoint Management -> Client Management -> BitLocker.
Mit dieser Implementierung haben wir die Struktur und Benennung einiger Einträge im Hamburger-Menü des Dashboards geringfügig geändert:
• „Management“ wurde zu „Unified Endpoint Management“;
• Die Bezeichnung „Active Clients“ wurde in „Device Info“ geändert;
• Unter „Unified Endpoint Management“ wurde ein neuer Eintrag erstellt: „Client Management“. Der Abschnitt „Client Management“ enthält derzeit die Funktionen BitLocker und Scripting;
Die Standardansicht „BitLocker Management“ ist die entsprechende Produktseite dieser Funktion. Die Seite enthält relevante Statistiken zu den Verschlüsselungsstatus Ihrer IT-Umgebung, eine Suchfunktion (nach Hostname und Benutzername), eine Mehrfachauswahl-Dropdown-Liste, mit der Dashboard-Benutzer die relevanten GPs auswählen und nur die zu diesen GPs gehörenden Daten anzeigen können, eine Option zum Herunterladen einer CSV-Datei (zum Export der Tabellendaten im .csv-Format), eine Schaltfläche „Filters“ sowie die Tabelle selbst.
Die Filteroptionen beziehen sich auf den „Protection Status“: Unsecured (keine Volumes auf dem Gerät sind verschlüsselt), Partially Secured (mindestens ein Volume auf dem Gerät ist nicht verschlüsselt) und Fully Secured (alle Volumes des Geräts sind verschlüsselt) sowie auf „Recovery Key“: Unavailable (für kein Volume sind Wiederherstellungsschlüssel in der Heimdal-Datenbank gespeichert), Partially Backed Up (Wiederherstellungsschlüssel für einige Volumes fehlen in unserer Datenbank) und Backed Up (Wiederherstellungsschlüssel für alle Volumes sind in unserer Datenbank gespeichert).
Die Datentabelle bzw. Übersicht der Standardansicht enthält folgende Spalten: Hostname, Username, Last seen, Protection Status, Recovery Key und Error.
Wenn ein Hostname in der Standardansicht von BitLocker Management angeklickt wird, wird der Dashboard-Benutzer zu einer dedizierten Ansicht „Client Specifics“ weitergeleitet. Diese enthält Informationen zum Trusted Platform Module des Computers (Status, Herstellername und Version) sowie eine detaillierte Tabelle mit Informationen zu den einzelnen Volumes, wie unten dargestellt.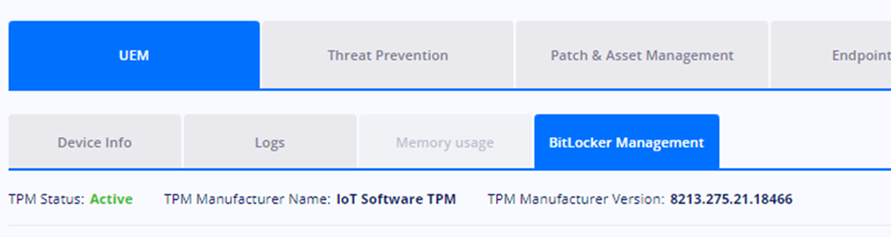
Der Zugriff auf die Informationen zu den Wiederherstellungsschlüsseln wird durch eine entsprechende Berechtigung im Tab „Access Control“ mit der Bezeichnung „View the BitLocker Recovery keys“ geregelt. Wenn einem Konto diese Berechtigung erteilt wurde, kann der Dashboard-Benutzer die Informationen zum Wiederherstellungsschlüssel anzeigen und kopieren. Verfügt das Konto nicht über diese Berechtigung, wird ein Symbol mit einem Tooltip angezeigt, der darauf hinweist, dass der Benutzer nicht über die erforderlichen Berechtigungen zum Anzeigen des Wiederherstellungsschlüssels verfügt.
Auf Agentenseite von Heimdal überprüfen wir einige Voraussetzungen, um die Kompatibilität des Computers mit BitLocker zu beurteilen: die Kompatibilität der Betriebssystemedition mit BitLocker sowie die Frage, ob die Betriebssystemversion unterstützt wird (detaillierte Informationen zu diesen Aspekten, zur Konnektivität, zu Benutzerrechten, Abläufen usw. können von unserer Supportabteilung bereitgestellt werden).
Wenn die BitLocker-Management-Funktion in der GP aktiviert ist, überprüft der Agent, ob die BitLocker-Laufwerkverschlüsselung in Windows aktiviert ist. Ist dies nicht der Fall, erhält der Endbenutzer auf seinem Computer die folgende Popup-Meldung:
Hinweis: Wenn der Benutzer die Funktion in Windows aktiviert, wird er aufgefordert, den Computer neu zu starten. Nach dem Neustart ist BitLocker Management auf dem Computer verfügbar und das Modul wendet seine Group-Policy-Konfiguration an.
Wenn der Schlüsselprotektortyp für OS- und/oder Daten-Volumes eingerichtet ist, wird dem Endbenutzer ein Popup-Fenster angezeigt, in dem er den Protektor (Passphrase oder PIN, abhängig von der Einrichtung unter Endpoint Settings) eingeben und bestätigen muss. Anschließend beginnt der Verschlüsselungsvorgang, sobald der Endbenutzer den Protektor bestätigt.
SCRIPTING
Eine weitere neu veröffentlichte und kostenlos implementierte Funktion zur effizienten und sicheren Verwaltung Ihrer IT-Umgebung: Das Scripting-Modul ermöglicht die Ausführung und Planung benutzerdefinierter Skripte (.ps1 und .bat mit einer maximalen Größe von 1 MB) als Aufgaben, die auf einem Computer ausgeführt werden.
Um die Scripting-Funktion zu verwenden, müssen Sie sie zunächst unter Endpoint Settings -> General -> Scripting einrichten. Hier kann der Dashboard-Benutzer Aufgaben bzw. Skripte hinzufügen und anzeigen, sie bearbeiten, löschen oder suchen sowie aktivieren und deaktivieren.
Aufgabenerstellung
Durch Klicken auf die Schaltfläche „Add Task“ wird das Menü zur Aufgabenerstellung erweitert. Es besteht aus den folgenden Konfigurationsbereichen:
1. Allgemein
Der Dashboard-Benutzer kann einen Aufgabennamen mit bis zu 50 Zeichen und eine Aufgabenbeschreibung mit bis zu 250 Zeichen hinzufügen.
2. Trigger
Kunden können so viele Trigger hinzufügen, wie sie benötigen, und diese nach ihren Wünschen planen.
Trigger verfügen unter der Option „Start“ über eine konfigurierbare Startfunktion für Datum und Uhrzeit. Im Dropdown-Menü „Trigger Type“ stehen verschiedene Triggertypen zur Verfügung:
3. Aktionen
In diesem Menü wird festgelegt, welche Aktion die Aufgabe ausführt. Dabei wird ein Skript aus dem Skriptrepository des Kunden ausgewählt.
4. Bedingungen
In diesem speziellen Menü-Tab kann der Dashboard-Benutzer die Bedingungen definieren, die erfüllt sein müssen, damit eine Aufgabe ausgeführt wird.
5. Einstellungen
Im folgenden Tab „Settings“ können Benutzer besser steuern, wie ihre Aufgaben ausgeführt werden. Er enthält ergänzende Konfigurationen.
Wenn die ausgewählte Aufgabe bereits ausgeführt wird, kann der Dashboard-Benutzer eine der folgenden Einstellungen auswählen:
Die dedizierte Produktseite „Scripting“ befindet sich im linken Menü des Heimdal-Dashboards unter „Client Management“. Sie besteht aus zwei Ansichten und drei Statistikzählern.
Statistikzähler:
1. Available Scripts – die Gesamtzahl der vorhandenen Skripte
2. Active Scripts – die Anzahl der Skripte, die in aktiven Aufgaben innerhalb der entsprechenden Group Policy verwendet werden
3. Scripts with errors – die Anzahl der Skripte, die in aktiven Aufgaben innerhalb der entsprechenden Group Policy verwendet werden und Fehler aufweisen
Das Aktivieren oder Deaktivieren einer Aufgabe unter Endpoint Settings -> General -> Scripting über den Ein-/Aus-Schalter in der Aufgabentabelle aktualisiert den Zähler „Active Scripts“.
Standardansicht
Diese Ansicht enthält Scripting-Protokolle bzw. Daten von Endpoints, auf denen bestimmte Skripte vollständig ausgeführt wurden oder aufgrund eines Fehlers nicht erfolgreich ausgeführt werden konnten.
Neben der vorhandenen Tabelle können Dashboard-Benutzer über das Suchfeld nach Skripten anhand des Skriptnamens oder der Skriptbeschreibung suchen sowie nach Benutzername, Hostname und Triggername suchen. Außerdem steht eine Option zum Herunterladen einer CSV-Datei zur Verfügung, mit der die Tabellendaten im .csv-Format heruntergeladen werden.
Auch in Scripting -> Standardansicht gibt es Filteroptionen. Nach Auswahl der Schaltfläche „Filters“ kann der Dashboard-Benutzer den Filter „Resolution“ auf die Daten der Standardansicht anwenden.
Durch Klicken auf den gewünschten Hostnamen wird der Kunde zu Client Specifics -> Unified Endpoint Management -> Scripting -> Standardansicht weitergeleitet.
Das Menü mit den drei Punkten unter „Client Specific“ enthält nun die Aktion „View Script logs“, die den Kunden ebenfalls zu Client Specific -> Unified Endpoint Management -> Scripting -> Standardansicht weiterleitet.
Repository-Ansicht
In dieser Ansicht können Kunden und Reseller Skripte hinzufügen und vorhandene Skripte anzeigen sowie deren Beschreibung bearbeiten oder sie vollständig löschen.
Auch in der Repository-Ansicht steht eine Suchoption zur Verfügung. Dashboard-Benutzer können nach Skriptname oder Skriptbeschreibung suchen. Außerdem gibt es eine Option zum Herunterladen einer CSV-Datei, mit der die Tabellendaten im .csv-Format heruntergeladen werden.
Durch Klicken auf die Schaltfläche „Add new script“ wird ein Popup-Fenster geöffnet, in dem der Dashboard-Benutzer ein neues Skript importieren und eine Beschreibung dafür angeben kann.
Hinweis: Der Skriptname kann nicht bearbeitet werden ⚠️. Er erhält automatisch den Namen der importierten Datei und kann nach dem Hinzufügen nicht geändert werden. Wir empfehlen, die Datei zu löschen und sie mit dem gewünschten Namen erneut hinzuzufügen, um redundante Einträge im Repository zu vermeiden.
HEIMDAL-BERECHTIGUNGEN UND APP-STEUERUNG
Hinzufügen einer Spalte „Timestamp“ in den Ansichten des Heimdal-Agenten und der App-Steuerung
Um die Berichts- und forensischen Möglichkeiten für Endbenutzer zu verbessern, wurde der Tabelle der Application Control in der Benutzeroberfläche des Heimdal-Agenten eine neue Spalte mit der Bezeichnung „Timestamp“ hinzugefügt. Die Daten in „Timestamp“ geben den Zeitpunkt an, zu dem die Prozesse auf Grundlage der erstellten Block-/Allow-Regeln abgefangen wurden.
Verbesserungen am Endbenutzer-Popup „Reason for Elevation“ von PAM
Um die Endbenutzererfahrung mit unseren Produkten weiter zu verbessern, haben wir einige Anpassungen am bestehenden Popup-Fenster „Reason for Elevation“ der Privileged Access Management-Funktion für Endbenutzer vorgenommen:
• Der Bereich für „free text“ wird nun unabhängig davon in der Agent-Benutzeroberfläche angezeigt, welchen vordefinierten Grundtyp (Dropdown) der Endbenutzer ausgewählt hat. Der Grund als „free text“ muss jedoch nur ausgefüllt werden, wenn die vordefinierte Option „Other“ ausgewählt wurde;
• Das Zeichenminimum für den Bereich „free text“ des Grundes wurde bei Auswahl des Dropdown-Grundes „Other“ von 3 auf 30 Zeichen erhöht;
• Auch die Fehlermeldungen, die durch eine fehlerhafte Eingabe im Endbenutzer-Popup „Reason for Elevation“ entstehen, wurden verbessert.
Auch an den PAM-Ansichten im Heimdal-Dashboard („Pending approvals“ und „History“) wurden Verbesserungen vorgenommen. In der Spalte „Reason given“ wird nun eine der vordefinierten Optionen („Other, Install software, Uninstall software, Update software, Run script und Use software which requires elevation“) angezeigt, zusammen mit einem daneben eingefügten Tooltip. Dieser Tooltip wird nur angezeigt, wenn ein Grund als „free-text“ angegeben wurde. Neben der Option „Other“ wird immer ein Tooltip angezeigt, da für diese Option die Angabe eines Grundes mit mehr als 30 Zeichen erforderlich ist.
HEIMDAL EMAIL PROTECTION
Die Datensätze „Email Security“ und „Email Fraud Prevention“ aus den Diagrammen im unteren Bereich der Startseiten sind jetzt anklickbar
Email Security
Die Navigation zu den ESEC-Detailseiten wurde durch die Implementierung einer Funktion optimiert, mit der Dashboard-Benutzer auf Schnittpunkte der Diagramme klicken können. Von dieser Änderung sind nur die Diagramme im unteren Bereich der ESEC-Startseite betroffen. Dadurch wird die Benutzererfahrung verbessert, da ein direkter Zugriff auf bestimmte ESEC-Details über die Diagrammoberfläche möglich ist.
Beim Bewegen des Mauszeigers über einen Punkt in der Diagrammkachel wird eine Verbesserung der bestehenden Oberfläche sichtbar. Zusätzlich zur bisher angezeigten Legende für die Daten eines bestimmten Schnittpunkts sehen Benutzer nun auch das entsprechende Datum.
Je nach ausgewählter Diagrammkachel und den Daten werden beim Klicken auf einen Schnittpunkt automatisch bestimmte Filter angewendet, wenn die Weiterleitung zur „Details page“ erfolgt (Vorfilterung auf Grundlage des angeklickten Diagrammpunkts), wie im folgenden Beispiel:
Nach dem Klicken auf den hervorgehobenen Punkt in der Diagrammkachel wird das Zeitintervall der weitergeleiteten Seite „Details“ automatisch auf das Intervall des hervorgehobenen Datenpunkts gesetzt.
Darüber hinaus wird durch diese Aktion im „Advanced filter“ das Feld „Type“ auf „Spam“ gesetzt (bezogen auf die Diagrammkachel, aus der der ausgewählte Datenpunkt angeklickt wurde).
Abhängig von der angeklickten Diagrammkachel werden folgende Aktionen ausgeführt: Beim Klicken auf die Kacheln „Rejected“ und „Quarantined“ wird automatisch der „Status“ des „Advanced filter“ gesetzt. Beim Klicken auf die Diagrammkacheln „Spam“, „Virus“ und „ATP“ wird automatisch das Feld „Type“ des „Advanced filter“ gesetzt.
Wenn beim Bewegen des Mauszeigers über die Datenpunkte des Diagramms keine Daten aufgezeichnet wurden und der Benutzer versucht, darauf zu klicken, wird dem Dashboard-Benutzer eine Toast-Benachrichtigung mit der Meldung „No data for the specific timeframe.“ angezeigt.
Email Fraud Prevention
Dieselbe Verbesserung wurde auch auf der EFP-Startseite umgesetzt: Beim Klicken auf die Informationspunkte der Diagramme der unteren Kacheln (Quarantined, Out of Character to C-Suite, Malicious URLs, Malicious Attachments und EML Features Failed) wird der Dashboard-Benutzer zu einer vorgefilterten Ansicht „Details“ weitergeleitet, die die E-Mails enthält, welche die entsprechenden Kriterien erfüllen.
Darüber hinaus haben wir der EFP-Seite „Details“ eine Schaltfläche „Advanced Filter“ hinzugefügt, die der entsprechenden Funktion in ESEC sehr ähnlich ist. Die neuen Filtermöglichkeiten bieten detailliertere Optionen für forensische Zwecke und Berichte. Bisher konnte ein EFP-Dashboard-Benutzer die Tabellen „Inbound“ und „Outbound“ nur anhand des „Risk score“ der E-Mails filtern (Low, Medium, High, Critical). Ab der neuen Version 4.1.0 RC ist nun auch eine Filterung nach Receiver, Sender, Hostname, Resolution, Risk Score und Rule Category möglich.
WEITERE VERBESSERUNGEN UND FEHLERBEHEBUNGEN:
Ransomware Encryption Protection für Endpoints: dauerhaft angezeigtes Endbenutzer-Popup
Wir haben den Mechanismus des Endbenutzer-Popup-Fensters für Ransomware Encryption Protection for Endpoint verbessert. Dazu wurde im Heimdal-Dashboard unter Endpoint Settings -> Endpoint Detection -> Ransomware Encryption Protection -> General Settings ein neues Kontrollkästchen mit der Bezeichnung „Agent Balloon Notification Persistence“ hinzugefügt. Wenn diese neue Funktion aktiviert ist, bleibt das Endbenutzer-Popup, das bei einer REP-Erkennung für einen Endpoint ausgelöst wird (Voraussetzung: „Agent Balloon Notifications“ ist aktiviert), so lange auf dem Bildschirm sichtbar, bis es vom Endbenutzer geschlossen wird.
Die Daten der Benutzeroberfläche des Heimdal-Agenten für „3rd Party Patch Management“ und „OS (Microsoft) Updates“ werden standardmäßig absteigend nach Zeitstempel sortiert
Wir haben eine kleine Inkonsistenz im Bereich „Patch & Asset Management“ der Windows-Agent-Benutzeroberfläche von Heimdal behoben. Nun werden alle Einträge in den Ansichten „See Details“ (Available) und „History“ für Microsoft Updates sowie in der Ansicht „History“ für 3rd Party Patch Management standardmäßig absteigend nach Zeitstempel („Date“) sortiert.
Option zum Löschen der Reseller Master Group Policy nach dem Abwählen
Auf Grundlage des Feedbacks unserer Partner und Kunden haben wir die Reseller-Master-GP-Funktion flexibler gestaltet: Während zuvor nur Reseller eine Reseller Master GP löschen konnten, können ab der Version 4.1.0 RC auch Unternehmenskunden, die sich von dieser bzw. diesen spezifischen Master-Reseller-GPs abgemeldet haben, diese löschen. Ein Unternehmenskunde kann eine Master-Reseller-GP auch dann löschen, wenn auf Reseller-Ebene das Kontrollkästchen „Reseller Master GP distribution“ deaktiviert ist.
Änderung der Aktion „Resolve“ in „Suppress“ in VectorN Detection™ Endpoint und Hinzufügen der Aktion zu VectorN Detection™ Network, TAC Action Center -> Notifications/ Actions und Guide -> MXDR Permissions
Um Verwechslungen zu vermeiden, wurde die Bezeichnung der Aktion „Resolve“ im Untermodul VectorN Detection™ Endpoint geändert. Sie heißt nun „Suppress“; an der Funktionalität wurde nichts geändert.
Diese Aktion wurde außerdem zur Dropdown-Liste „Select what action to take“ von VectorN Detection™ Network hinzugefügt. Wenn sie ausgeführt wird, werden die entsprechenden VND-Einträge 30 Tage lang ausgeblendet bzw. verworfen bzw. unterdrückt. Außerdem wurde sie zu den VectorN-Detection™-Benachrichtigungen unter TAC Action Center -> Notifications/ Actions sowie zum Tab Guide -> MXDR Permissions in der Tabelle „Settings“ hinzugefügt.